Banyak Chief Technology Officer terjebak ilusi biaya awal saat memilih antara membangun sistem mandiri atau membeli solusi enterprise. Estimasi tim internal kerap kali meleset hingga tiga ratus persen akibat variabel tak terduga, sementara vendor komersial menyembunyikan biaya integrasi di balik klausul lisensi tahunan. Kebingungan memilih arah arsitektur ini memicu pembengkakan anggaran belanja modal (CapEx) dan menunda rilis fitur krusial ke pasar.
Keputusan objektif menuntut pembedahan Total Cost of Ownership (TCO) dalam horizon tiga hingga lima tahun, bukan sekadar komparasi gaji teknisi versus harga langganan per kursi. Pemisahan domain inti yang menjadi keunggulan kompetitif dari utilitas generik memberikan jawaban tegas: bangun sistem bila menyangkut diferensiasi bisnis serta proteksi kekayaan intelektual, beli SaaS bila sistem berstatus pendukung operasional.
Analisis komparatif di bawah ini membedah kalkulasi finansial, dampak arsitektur, dan matriks risiko teknis sebagai panduan eksekusi dewan direksi teknologi.
Daftar Isi
Kalkulasi Komprehensif TCO Horizon 3 Hingga 5 Tahun
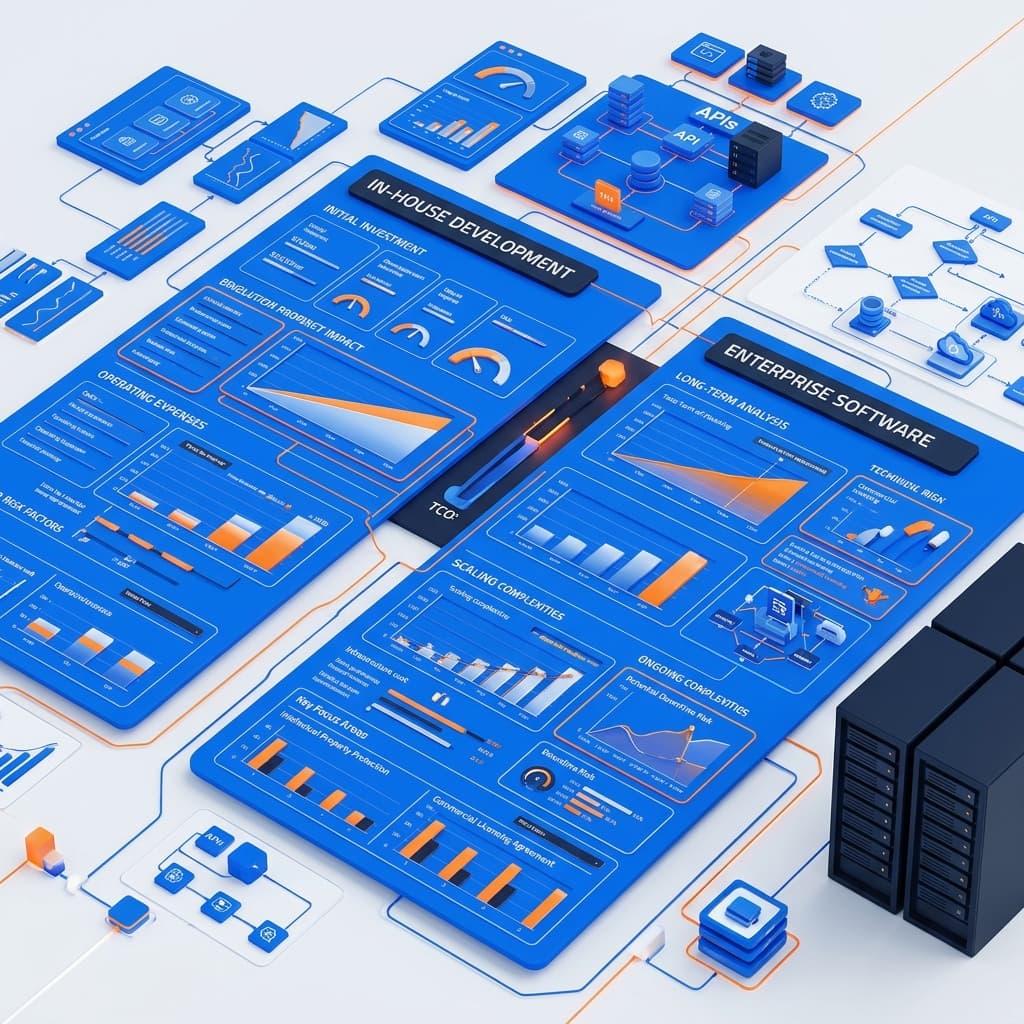
Biaya build vs buy software tidak pernah sebatas angka pada lembar penawaran vendor atau slip gaji pengembang internal. Pada model pengembangan mandiri (build), CapEx awal mencakup perekrutan talenta spesialis, desain UI/UX, audit keamanan independen, dan penyediaan infrastruktur dasar. Namun, beban finansial sesungguhnya justru muncul setelah aplikasi masuk tahap produksi lewat Operating Expense (OpEx) berkelanjutan.
Riset industri menunjukkan bahwa biaya pemeliharaan tahunan perangkat lunak in-house berkisar antara 15 hingga 25 persen dari total biaya pengembangannya. Komponen ini mencakup patching dependensi pihak ketiga, perbaikan bug kritis, peningkatan skala basis data, serta rotasi personel teknis. Kehilangan insinyur kunci berarti hilangnya konteks arsitektur, yang memaksa perusahaan membayar biaya transfer pengetahuan baru atau refactoring ulang kode warisan.
Sebaliknya, software enterprise tco pada model komersial (buy) mengalihkan beban CapEx menjadi OpEx murni berbasis langganan. Biaya tersembunyi model ini berakar dari eskalasi harga saat adopsi meluas, biaya add-on fungsionalitas lanjutan, serta biaya implementor pihak ketiga untuk kustomisasi khusus. Kontrak multi-tahun wajib menghitung margin kenaikan biaya lisensi tahunan yang lazim disisipkan vendor penyedia jasa.
| Dimensi Biaya | Pengembangan In-House (Build) | Solusi Enterprise SaaS (Buy) |
|---|---|---|
| Investasi Awal (Tahun 1) | Sangat tinggi (gaji, audit, infrastruktur) | Rendah hingga moderat (biaya setup, integrasi) |
| Biaya Berjalan (Tahun 2-5) | 20% per tahun untuk pemeliharaan teknis | Biaya lisensi tahunan ditambah kenaikan inflasi |
| Beban Pemeliharaan & Patching | Tanggung jawab penuh tim internal | Dikelola sepenuhnya oleh vendor SaaS |
| Fleksibilitas Kustomisasi | Absolut tanpa batasan platform | Terbatas pada kapabilitas API dan webhook |
| Kecepatan Rilis (Time-to-Market) | 6 hingga 18 bulan fase rekayasa | 1 hingga 3 bulan fase konfigurasi |
Time-to-Market vs Fleksibilitas Arsitektur

Dilema custom software vs saas enterprise sering kali bermuara pada pertarungan antara kecepatan penetrasi pasar melawan kebebasan desain teknis. Membeli platform siap pakai memungkinkan departemen bisnis memvalidasi hipotesis operasional dalam hitungan minggu tanpa menunggu siklus sprint tim engineering. Kecepatan ini krusial saat merespons disrupsi kompetitor atau regulasi baru yang membutuhkan adopsi kilat.
Namun, ketergantungan pada produk siap pakai memicu friksi arsitektural jangka panjang saat kapabilitas vendor tidak mampu mengimbangi kompleksitas logika internal. Sistem komersial dirancang untuk melayani rata-rata kebutuhan industri, bukan keunikan operasional spesifik korporasi Anda. Ketika batasan API tercapai, tim teknis terpaksa membangun middleware rumit yang pada akhirnya menciptakan utang teknis baru di luar ekosistem utama.
Untuk memetakan fondasi sistem yang tepat di era komputasi terdistribusi, pelajari panduan mendalam kami mengenai Arsitektur Software Modern: Panduan Komprehensif Memilih Monolith, Modular, Headless, hingga Microservices untuk Skala Enterprise guna memastikan integrasi layanan pihak ketiga tidak merusak batas arsitektur inti.
Keputusan arsitektural yang matang mengharuskan tim memetakan titik integrasi sejak hari pertama sebelum memilih salah satu jalur. Jika sistem membutuhkan latensi sub-milidetik atau integrasi mendalam dengan sistem lama internal tanpa antarmuka REST standar, memaksakan SaaS enterprise generic sering kali berakhir pada kegagalan integrasi bernilai miliaran rupiah.
Proteksi Intellectual Property dan Kedaulatan Data
Aspek kedaulatan data dan proteksi Intellectual Property (IP) merupakan variabel paling sensitif dalam keputusan build or buy cto modern. Menyerahkan alur kerja bisnis inti ke dalam platform SaaS pihak ketiga berisiko membocorkan rahasia dagang, algoritma penentuan harga, atau pola analitik konsumen kepada entitas eksternal. Begitu logika bisnis tertanam dalam ekosistem tertutup vendor, kedaulatan operasional perusahaan perlahan tergerus.
Regulasi privasi data ketat seperti UU PDP di Indonesia atau GDPR global mewajibkan kontrol ketat terhadap lokasi penyimpanan dan alur transmisi data sensitif. Membangun platform secara mandiri memberi kendali penuh atas tata kelola enkripsi, audit logging, segmentasi jaringan, dan kepatuhan yurisdiksi penyimpanan fisik. Hal ini menghilangkan dependensi pada jaminan kepatuhan pihak ketiga yang sewaktu-waktu dapat dibatalkan secara unilateral.
Sebaliknya, membangun sistem internal mengharuskan perusahaan mengambil alih seluruh liabilitas hukum atas potensi kebocoran siber. Perusahaan wajib membiayai tim Information Security (InfoSec) yang bersiaga penuh, pengujian penetrasi berkala, serta sertifikasi semacam ISO 27001 dan SOC 2 Type II. Jika neraca keuangan belum sanggup membiayai infrastruktur pertahanan siber tingkat lanjut, menggunakan solusi SaaS enterprise yang telah tersertifikasi menjadi opsi yang jauh lebih defensif.
Matriks Keputusan Strategis Dewan Teknologi
Pengambilan keputusan rasional membutuhkan kerangka kerja eliminasi yang meminimalkan bias subjektif antara tim engineer dan direksi finansial. Rekomendasi teknis harus ditopang data objektif mengenai nilai ekonomis yang dihasilkan versus beban operasional yang ditimbulkan. Penggunaan matriks eliminasi mencegah eksekutif membangun sistem utilitas standar yang sudah tersedia secara komersial di pasaran.
- Diferensiasi Nilai Pasar: Bangun sistem sendiri (build) jika fungsionalitas tersebut merupakan alasan utama mengapa pelanggan memilih produk Anda dibanding kompetitor.
- Ketersediaan Solusi Komersial Matang: Beli solusi siap pakai (buy) jika perangkat lunak tersebut berstatus komoditas industri, seperti sistem penggajian, CRM penjualan umum, atau penagihan tagihan reguler.
- Kapasitas Talenta Internal: Jangan memulai pembangunan mandiri jika tim internal tidak memiliki rekam jejak dalam mengelola skala dan reliabilitas sistem sejenis di fase produksi.
- Fleksibilitas Migrasi Masa Depan: Bila memutuskan membeli produk vendor, pastikan terdapat klausul ekspor data terbuka, skema interoperabilitas standar, dan nihil klausul lock-in kepemilikan data proprietary.
Melalui penerapan matriks di atas, organisasi terhindar dari fenomena Not Invented Here (NIH) syndrome, yakni kecenderungan tim rekayasa menolak solusi luar hanya demi kesenangan teknis membangun sistem dari nol. Alokasi sumber daya teknik dialihkan sepenuhnya untuk memperkuat kapabilitas kompetitif yang menghasilkan profit langsung bagi korporasi.
Pertanyaan yang Sering Diajukan (FAQ)
Kapan sebaiknya perusahaan beralih dari solusi SaaS enterprise ke custom software mandiri?
Transisi rasional terjadi saat biaya lisensi berbasis volume (pengguna atau transaksi) melampaui biaya rekrutmen dan pemeliharaan tim teknik dedicated, atau saat keterbatasan fitur platform komersial mulai menghambat laju inovasi produk inti bisnis.
Bagaimana cara mengkuantifikasi risiko vendor lock-in dalam kalkulasi TCO?
Kuantifikasi risiko dilakukan dengan menghitung biaya exit strategy: estimasi jam kerja rekayasa untuk mengekstraksi data mentah, biaya pemetaan ulang skema basis data, denda pemutusan kontrak sebelum masa akhir, serta proyeksi downtime operasional selama masa migrasi berlangsung.
Mengapa estimasi waktu pengembangan internal hampir selalu melampaui batas awal?
Penyebab utamanya adalah fenomena scope creep, kegagalan memperhitungkan kompleksitas integrasi sistem warisan, serta pengabaian porsi pengerjaan non-fungsionalitas seperti pembuatan pipeline CI/CD, dokumentasi kode, setup monitoring observability, dan pemenuhan audit keamanan.
Referensi & Tautan Berguna
- Kerangka Evaluasi Arsitektur Enterprise: https://www.gartner.com/en/information-technology
- Standar Audit Kepatuhan Data dan Sistem Informasi: https://www.aicpa-cima.com/topic/audit-assurance/audit-and-assurance-greater-than-soc-2