
Pemberlakuan penuh sanksi administratif dan denda pidana Undang-Undang Perlindungan Data Pribadi (UU PDP) memicu kecemasan nyata di kalangan eksekutif korporasi Indonesia. Potensi denda administratif hingga 2 persen dari total pendapatan tahunan bukan sekadar ancaman regulasi di atas kertas, melainkan ancaman langsung terhadap likuiditas dan reputasi entitas komersial. Sebagian besar enterprise masih beroperasi di bawah ilusi keamanan semu, menganggap enkripsi standar pada basis data telah mencukupi, sementara faktanya aliran data internal tersebar tanpa kendali di berbagai endpoint, berkas spreadsheet tanpa enkripsi, dan basis data non-produksi tanpa pengawasan ketat.
Mitigasi denda UU PDP bisnis menuntut rekonstruksi menyeluruh pada arsitektur tata kelola data melalui pemetaan data flow terstandarisasi, audit inventarisasi sistem penyimpanan, dan penerapan kontrol akses berbasis prinsip perlakuan data minimal (data minimization). Menggandeng konsultan compliance UU PDP profesional serta memanfaatkan jasa audit kepatuhan UU PDP eksternal memberikan kepastian hukum objektif dalam mengidentifikasi celah kepatuhan sebelum regulator menerbitkan surat peringatan atau vonis denda.
Langkah sistematis berikut mengurai tahapan audit teknis dan restrukturisasi operasional demi menegakkan standar kepatuhan data pribadi enterprise yang resilien.
Daftar Isi
- Anatomi Risiko Regulasi: Mengapa UU PDP Mengancam Stabilitas Finansial Enterprise
- Audit Kesiapan Infrastruktur: Membedah Celah di Tingkat Arsitektur dan Database
- Standardisasi Alur Pemrosesan Legal: Dari Consent Hingga Hak Penghapusan Data
- Perbandingan Jalur Implementasi: In-House vs Konsultan Compliance Eksternal
- Checklist Tindakan Remediasi Kepatuhan Data Korporasi
- Pertanyaan Kerap Diajukan Seputar Kepatuhan UU PDP (FAQ)
- Referensi & Tautan Berguna
Anatomi Risiko Regulasi: Mengapa UU PDP Mengancam Stabilitas Finansial Enterprise

Undang-Undang Nomor 27 Tahun 2022 tentang Perlindungan Data Pribadi menggeser paradigma tata kelola informasi dari pendekatan pasif menuju pertanggungjawaban aktif (accountability-based approach). Selama bertahun-tahun, kegagalan perlindungan data di Indonesia diperlakukan sekadar sebagai insiden teknis peretasan eksternal dengan sanksi berupa teguran administratif non-finansial. Di bawah rezim hukum terkini, pemroses dan pengendali data memikul beban pembuktian mutlak bahwa langkah teknis dan organisasional yang layak telah diterapkan secara preventif untuk melindungi hak subjek data.
Sanksi denda maksimal sebesar 2 persen dari omzet tahunan perusahaan menghadirkan ancaman finansial katastropik bagi konglomerasi dan entitas lintas sektor. Bagi korporasi berskala triliunan rupiah, besaran denda administratif dapat dengan cepat melumpuhkan arus kas operasional dan memicu runtuhnya sentimen pasar saham. Lebih jauh, klausul tanggung jawab pidana korporasi dan manajemen membuka pintu bagi pembekuan aset serta pencekalan operasional bisnis jika pelanggaran terjadi akibat kelalaian sistemik yang disengaja atau dibiarkan oleh pengurus perusahaan.
Dampak riil paling merusak kerap muncul melalui efek domino regulasi turunan. Selain sanksi finansial langsung dari Lembaga Pelindungan Data Pribadi, subjek data kini memiliki dasar hukum kuat untuk mengajukan gugatan ganti rugi secara kolektif (class action) melalui peradilan perdata. Citra merek yang dibangun puluhan tahun dapat terhapus seketika begitu nama entitas dipublikasikan dalam pengumuman pelanggaran terbuka, mendepresiasi nilai valuasi bisnis secara permanen.
Audit Kesiapan Infrastruktur: Membedah Celah di Tingkat Arsitektur dan Database
Mayoritas enterprise gagal mendeteksi kerentanan mendasar karena pemrosesan data historis sering kali disimpan dalam silo-silo tersembunyi yang berada di luar jangkauan tim IT security. Audit kesiapan infrastruktur wajib dimulai dari pencarian sistemik (data discovery) terhadap seluruh repository: basis data relasional, penyimpanan berkas tidak terstruktur (S3 buckets, file servers), sistem backup legacy, hingga log server. Kegagalan umum terletak pada pencampuran data pribadi spesifik seperti identitas rekam medis, data keuangan, dan biometrik ke dalam tabel yang dapat diakses oleh query internal tanpa otorisasi bertingkat.
Metodologi audit modern menuntut pembagian zona keamanan dan penegakan prinsip isolasi lingkungan. Data staging dan data testing wajib melalui proses maskir (masking) atau tokenisasi pseudonim sebelum didistribusikan ke lingkungan rekayasa perangkat lunak non-produksi. Menjalankan basis data staging yang mencerminkan data produksi langsung tanpa proses obfusikasi adalah pelanggaran langsung terhadap standar teknis perlindungan data. Layanan jasa audit kepatuhan UU PDP membedah konfigurasi Access Control Lists (ACL), manajemen kunci enkripsi (KMS) pada status at-rest dan in-transit, serta mengevaluasi reliabilitas log audit yang tidak dapat diubah (immutable logs).
Banyak korporasi menyadari keterlambatan modernisasi sistem menjadi penghambat utama perlindungan informasi sensitif. Menghubungkan proses pembersihan infrastruktur dengan modernisasi sistem operasional terintegrasi sangat mendesak. Untuk memahami pergeseran arsitektur yang aman, pelajari Panduan Lengkap Transformasi Digital: Kapan dan Bagaimana Perusahaan Berhenti Bergantung pada Excel & Sistem Manual sebagai pijakan meninggalkan penyimpanan berkas manual yang rentan terekspos.
Hasil akhir audit teknis berupa laporan matriks kesenjangan risiko arsitektural (gap analysis matrix). Output tersebut memetakan kerentanan per komponen sistem, mencocokkan konfigurasi aktual terhadap pasal kewajiban teknis UU PDP, dan memberikan peta jalan remediasi prioritas berbasis tingkat keparahan dampak (impact-severity ranking).
Standardisasi Alur Pemrosesan Legal: Dari Consent Hingga Hak Penghapusan Data
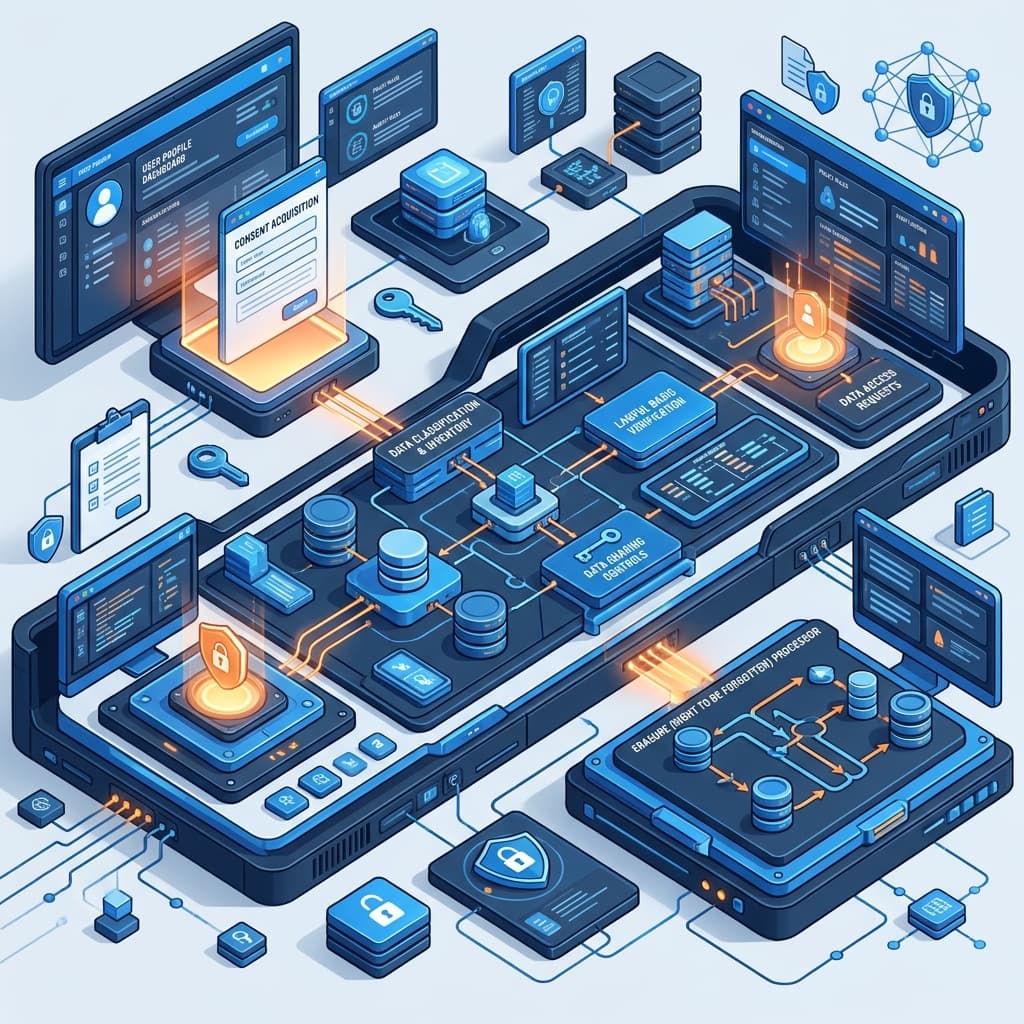
Infrastruktur aman menjadi tidak bernilai jika fondasi hukum pemrosesan datanya cacat secara administratif. Korporasi harus mendefinisikan dasar pemrosesan data (legal basis) secara transparan sebelum data diperoleh dari pelanggan, karyawan, maupun pihak ketiga. Ketergantungan buta pada klausul persetujuan (consent) umum tanpa penjelasan spesifik tujuan pemrosesan merupakan kebiasaan lama yang melanggar hukum. Setiap titik pengumpulan data via formulir digital maupun dokumen fisik wajib mencantumkan klausul persetujuan tegas, terpisah, dan tidak disamarkan di dalam lembar syarat dan ketentuan umum.
Standardisasi operasional mewajibkan perancangan mekanisme Records of Processing Activities (RoPA) yang mencatat siklus hidup data mulai dari penerimaan, pemanfaatan, transfer lintas batas, retensi, hingga pemusnahan. Standar ini mencakup perumusan Prosedur Operasional Standar (SOP) pelaksanaan hak subjek data (Data Subject Rights), khususnya hak untuk mengakses, memperbaiki, membatasi pemrosesan, dan hak untuk dihapus (right to erasure/be forgotten). Ketika subjek data meminta penarikan persetujuan, arsitektur sistem enterprise harus memiliki orkestrasi otomatis untuk memusnahkan atau memisahkan rekaman data tersebut secara permanen tanpa mengganggu integritas transaksional yang dilindungi regulasi sektoral lain.
Standardisasi juga mengatur hubungan kontraktual pemrosesan pihak ketiga. Kemitraan dengan vendor SaaS, logistik, maupun payment gateway mewajibkan klausul Data Processing Agreement (DPA) yang ketat. Klausul ini menetapkan batasan tanggung jawab hukum jika terjadi kegagalan sistem pada pihak vendor, memastikan kepatuhan data pribadi enterprise terlindungi secara timbal balik melalui alokasi risiko yang proporsional.
Perbandingan Jalur Implementasi: In-House vs Konsultan Compliance Eksternal
Memilih jalur eksekusi antara membentuk gugus tugas internal murni atau merekrut konsultan compliance UU PDP eksternal melibatkan trade-off antara biaya langsung, kecepatan adopsi, dan validitas hukum hasil mitigasi. Tim internal kerap memiliki bias operasional dan keterbatasan pemahaman interpretasi yurisprudensi regulasi baru, sedangkan konsultan eksternal menghadirkan metodologi teruji dari berbagai audit sektoral.
| Parameter Evaluasi | Pendekatan Mandiri (In-House) | Pendekatan Terpandu (Konsultan Eksternal) |
|---|---|---|
| Biaya Awal (Direct Capex) | Rendah (mengoptimalkan gaji internal) | Tinggi (fee jasa profesional) |
| Objektivitas Penilaian Risiko | Rendah (terikat bias kepentingan internal) | Tinggi (audit pihak ketiga independen) |
| Kecepatan Implementasi (Time-to-Compliance) | Lambat (12-18 bulan melalui trial-error) | Cepat (3-6 bulan berbasis framework baku) |
| Akuntabilitas Pembuktian Regulasi | Rentan disanggah oleh regulator | Kuat secara forensik dan legal |
| Pembaruan Standar Hukum | Terbatas pada penafsiran tim legal lokal | Luas dan terhubung dengan preseden regulasi |
Bagi korporasi dengan kompleksitas pemrosesan data tinggi, model hibrida merupakan pilihan paling rasional: konsultan eksternal memimpin audit awal, merancang cetak biru arsitektur data, dan membentuk kerangka tata kelola, yang kemudian dieksekusi serta dipelihara harian oleh Data Protection Officer (DPO) internal perusahaan.
Checklist Tindakan Remediasi Kepatuhan Data Korporasi
Eksekutif korporasi dapat menerapkan langkah mitigasi terukur di bawah ini guna meminimalkan risiko sanksi administratif dan denda denda UU PDP bisnis secara terstruktur:
- Pembentukan Struktur Tata Kelola dan Penunjukan DPO: Mengangkat Petugas Pelindungan Data Pribadi (DPO) independen yang melapor langsung ke jajaran dewan direksi, dibekali sertifikasi kompetensi kepatuhan data pribadi enterprise.
- Data Mapping dan Inventarisasi Komprehensif: Menjalankan audit pemetaan data flow end-to-end untuk mendokumentasikan setiap titik masuk, penyimpanan, pengolahan, serta transmisi data pribadi ke dalam dokumen RoPA.
- Standardisasi Kontrak Pihak Ketiga (Vendor Risk Management): Memperbarui seluruh perjanjian kerja sama vendor (PKS) dengan menyertakan adendum Data Processing Agreement (DPA) dan klausul audit forensik.
- Pemberlakuan Incident Response Plan (IRP): Merancang protokol pelaporan kebocoran data dalam batas waktu maksimal 3×24 jam kepada lembaga pengawas dan subjek data terdampak sesuai mandat perundang-undangan.
- Peninjauan Arsitektur Keamanan Siber: Menjalankan penetration testing berkala, segregasi hak akses (Principle of Least Privilege), dan enkripsi AES-256 pada seluruh media penyimpanan yang menampung data spesifik.
Pertanyaan Kerap Diajukan Seputar Kepatuhan UU PDP (FAQ)
Berikut adalah jawaban atas pertanyaan teknis mendalam terkait kepatuhan regulasi perlindungan data korporasi:
Berapa batasan waktu pelaporan resmi ketika terjadi kebocoran data pribadi di sistem korporasi?
Berdasarkan Pasal 46 UU PDP, pengendali data pribadi wajib menyampaikan pemberitahuan tertulis paling lambat 3 x 24 jam (tiga kali dua puluh empat jam) sejak kegagalan pelindungan data pribadi terkonfirmasi. Notifikasi wajib dikirimkan kepada subjek data pribadi terdampak dan lembaga pelindungan data pribadi berwenang, memuat penjelasan data yang terkompromi, perkiraan waktu insiden, serta langkah-langkah mitigasi penanganan yang diambil perusahaan.
Kapan korporasi diwajibkan menunjuk Petugas Pelindungan Data Pribadi (Data Protection Officer / DPO)?
Penunjukan DPO menjadi wajib jika pemrosesan data korporasi memenuhi salah satu dari tiga kriteria: (1) pemrosesan data dilakukan untuk kepentingan pelayanan publik, (2) kegiatan inti pengendali data memerlukan pemantauan sistematis dan berskala besar terhadap subjek data, atau (3) kegiatan inti pengendali data mencakup pemrosesan data pribadi spesifik dan/atau data terkait tindak pidana dalam skala besar.
Apakah pemindahan data ke penyedia cloud server luar negeri diizinkan oleh UU PDP?
Diizinkan, asalkan negara tujuan transfer data memiliki tingkat regulasi pelindungan data pribadi yang setara atau lebih tinggi dibandingkan ketentuan UU PDP Indonesia. Jika negara tujuan tidak memenuhi standar kesetaraan, transfer internasional hanya sah jika korporasi memastikan adanya perlindungan data yang memadai dan mengikat secara hukum (misalnya via Standard Contractual Clauses), atau telah mendapatkan persetujuan spesifik dari subjek data terkait pemindahan tersebut.
Referensi & Tautan Berguna
- Jaringan Dokumentasi dan Informasi Hukum BPK RI: Salinan Resmi Undang-Undang Nomor 27 Tahun 2022 tentang Pelindungan Data Pribadi: https://peraturan.bpk.go.id/Details/229798/uu-no-27-tahun-2022
- Kementerian Komunikasi dan Informatika Republik Indonesia: Regulasi Tata Kelola Data Nasional: https://kominfo.go.id
- International Organization for Standardization: ISO/IEC 27701 Security techniques — Extension to ISO/IEC 27001 and ISO/IEC 27002 for privacy information management: https://www.iso.org/standard/71670.html

