Bagi tim rekayasa perangkat lunak korporat, hari peluncuran aplikasi ke lingkungan produksi (production deployment) sering kali menjadi momen yang paling menegangkan: proses rilis dilakukan secara manual pada tengah malam untuk menghindari jam sibuk, file diperbarui satu per satu melalui FTP atau SSH manual, dan seluruh tim berdoa agar tidak ada perbedaan konfigurasi dependensi antara laptop pengembang dengan server produksi (sindrom klasik ‘it works on my machine’). Ketergantungan pada prosedur manual yang rentan human error ini tidak hanya memperlambat kecepatan rilis fitur baru, namun juga mengancam kelangsungan operasional bisnis dengan risiko waktu henti (*downtime*) tak terduga.
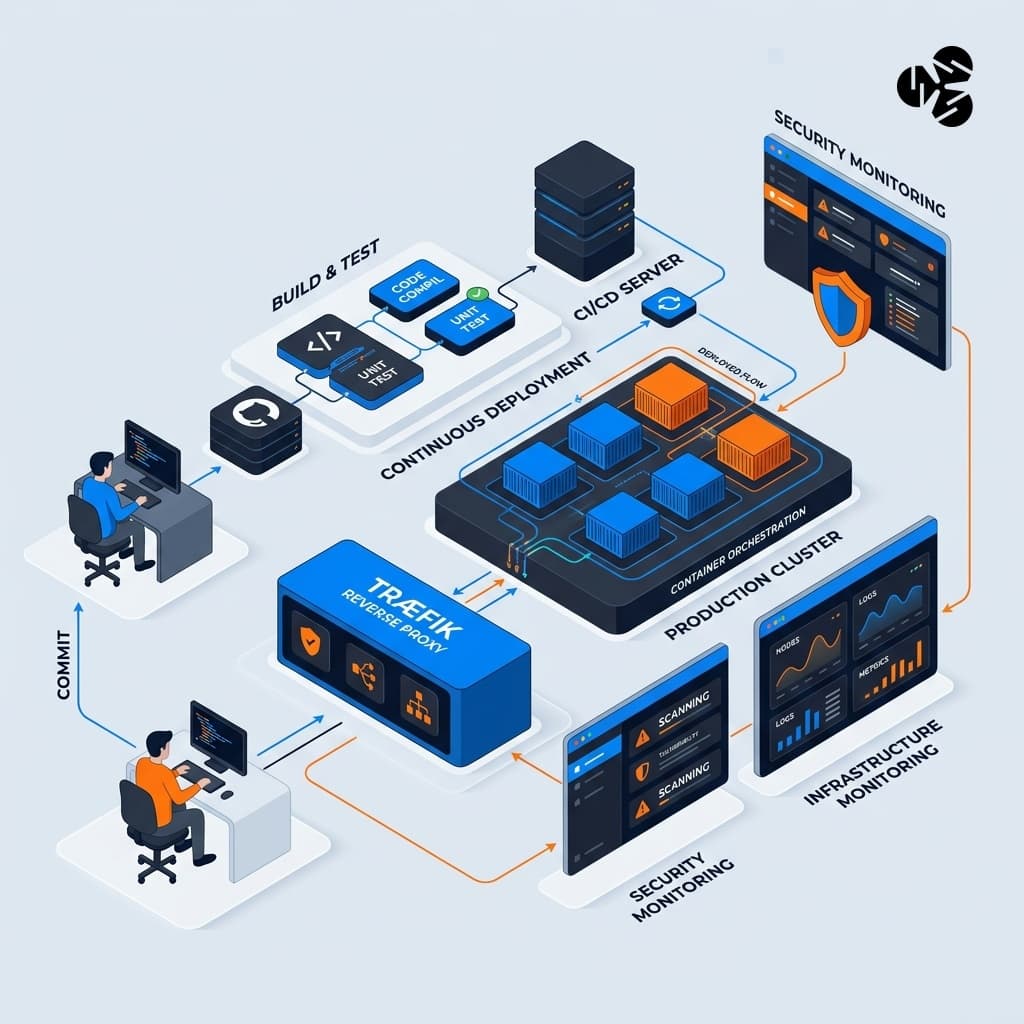
Praktek DevOps modern dan otomatisasi infrastruktur hadir untuk mengubah proses deployment dari ritual menegangkan menjadi rutinitas harian yang membosankan dan dapat diprediksi secara matematis. Melalui kontainerisasi Docker, orkestrasi reverse proxy cerdas berbasis Traefik dengan penerbitan sertifikat SSL otomatis, serta pipa integrasi dan pengiriman berkelanjutan (CI/CD) yang terisolasi, tim pengembang dapat merilis pembaruan kode puluhan kali sehari dengan jaminan nol downtime (*zero-downtime deployment*).
Dalam panduan pilar komprehensif ini, Sayoti menyajikan panduan implementasi DevOps dari nol: mulai dari standarisasi lingkungan container, arsitektur reverse proxy multi-tenant, strategi rotasi rahasia kredensial (Secrets Management), hingga desain alur kerja GitOps yang aman dan teruji di lingkungan produksi korporat.
Daftar Isi
- 1. Mengapa Kontainerisasi Docker Menjadi Fondasi Wajib
- Tabel Evaluasi: Deployment Tradisional Manual vs DevOps Modern Terotomasi
- 2. Arsitektur Reverse Proxy: Traefik Cloud Native Gateway
- 3. Pipeline CI/CD: Gerbang Penjamin Mutu Otomatis
- Kesimpulan
- FAQ (Pertanyaan yang Sering Diajukan)
- Referensi & Tautan Berguna
1. Mengapa Kontainerisasi Docker Menjadi Fondasi Wajib
Sebelum era kontainerisasi, menyewa Virtual Private Server (VPS) atau Bare-Metal Server mengharuskan tim menginstal database, web server, dan runtime bahasa pemrograman langsung di sistem operasi induk (host OS). Pendekatan ini memicu konflik versi (misal: satu aplikasi butuh PHP 7.4 sementara aplikasi lain butuh PHP 8.3) dan mempersulit pemulihan bencana (*disaster recovery*) saat server mengalami crash mendadak.
Docker memecahkan masalah ini dengan mengemas kode aplikasi beserta seluruh dependensi pustakanya ke dalam unit mandiri yang terisolasi (container image):
- Lingkungan 100% Deterministik: Citra container yang berjalan di laptop pengembang dijamin berjalan dengan perilaku yang persis sama di server staging dan server produksi.
- Isolasi Proses yang Ringan: Berbeda dengan Virtual Machine (VM) yang menduplikasi seluruh sistem operasi guest, container berbagi kernel OS induk sehingga menggunakan memori RAM dan CPU jauh lebih efisien.
- Kecepatan Pemulihan Instan: Jika ada container aplikasi yang mengalami kebocoran memori, sistem orkestrasi dapat mematikan dan menyalakan kembali container baru dalam hitungan detik tanpa mengganggu container database di sebelahnya.
Otomatisasi kontainer sia-sia jika basis kode internal masih berupa monolit kusut yang memicu ketergantungan deployment tingkat tinggi. Tim rekayasa butuh kejelasan batas modul agar pipeline tidak kolaps akibat ledakan dependensi antar-layanan. Evaluasi trade-off sistem dapat dipelajari lewat panduan arsitektur software modern dari monolith hingga microservices sebelum menentukan batas isolasi kontainer skala enterprise.
Tabel Evaluasi: Deployment Tradisional Manual vs DevOps Modern Terotomasi
| Aspek Operasional | Deployment Tradisional Manual | Modern Automated DevOps Sayoti |
|---|---|---|
| Metode Eksekusi | Upload manual via FTP / Git pull langsung di server | Pipa CI/CD Terisolasi (Automated Build & Test) |
| Downtime Saat Rilis | Website berhenti sesaat (Maintenance Screen) | Zero Downtime (Rolling / Blue-Green Update) |
| Manajemen Sertifikat SSL | Manual perpanjang tahunan / rentan lupa kadaluarsa | 100% Otomatis terbit & diperpanjang via Let’s Encrypt |
| Kecepatan Rollback Error | Menit hingga jam (Harus cari backup manual) | Hitungan detik (Cukup arahkan tag container versi sebelumnya) |
| Keamanan Kredensial | Password DB ditulis terbuka di file teks server | Enkripsi Secrets Management (SOPS / Vault) |
Otomasi pipeline server sia-sia jika koordinasi bisnis internal masih terjebak proses manual rapuh. Saat transaksi melonjak, hilangkan friksi alur kerja lewat adopsi arsitektur modern management usaha terintegrasi agar pertumbuhan kapasitas teknis selaras efisiensi laba. Skalabilitas sejati butuh sinkronisasi menyeluruh antara infrastruktur kode dan orkestrasi operasional korporasi.
Sama seperti proses rilis kode manual yang rawan galat, ketergantungan bisnis pada pencatatan berbasis lembar sebar juga menyimpan risiko operasional laten yang menggerogoti stabilitas data perusahaan. Otomasi infrastruktur server menjadi sia-sia jika alur kerja inti organisasi masih terjebak dalam fragmentasi data akibat lambatnya eksekusi migrasi ke sistem modern. Kenali titik kritis mitigasi risiko ini melalui panduan transformasi digital dan bahaya operasional berbasis spreadsheet untuk membangun alur kerja enterprise yang tangguh.
2. Arsitektur Reverse Proxy: Traefik Cloud Native Gateway
Di masa lalu, administrator sistem harus menulis file konfigurasi Nginx atau Apache yang panjang dan rumit secara manual setiap kali menambahkan subdomain baru atau mengubah sertifikat SSL. Kesalahan satu tanda titik koma dapat melumpuhkan seluruh server web.
Standar modern Sayoti mengadopsi Traefik Proxy sebagai gerbang lalu lintas server (Ingress Routing). Traefik dirancang khusus untuk ekosistem kontainer mikro:
- Pencarian Layanan Otomatis (Service Discovery): Cukup tambahkan beberapa baris label deklaratif pada file
docker-compose.ymlaplikasi Anda, Traefik akan otomatis mendeteksi container baru dan membuatkan rute domain publiknya seketika. - Penerbitan SSL Otomatis Let’s Encrypt: Traefik menangani protokol tantangan ACME (HTTP-01 atau DNS-01) secara mandiri. Tidak ada lagi risiko situs perusahaan Anda menampilkan peringatan keamanan merah di browser karena sertifikat SSL kadaluarsa.
- Middleware Keamanan Terpusat: Kemampuan menerapkan kompresi gzip, rate-limiting, IP whitelisting, dan proteksi header keamanan (HSTS, CSP) secara terpusat sebelum lalu lintas internet menyentuh aplikasi Anda.
Penerapan enkripsi otomatis via gateway tidak cuma krusial untuk web server publik, tapi jadi fondasi hidup-mati saat infrastruktur mulai menyerap telemetri mesin pabrik dan sensor operasional. Celah transport data terbuka picu risiko sabotase fatal jika edge gateway tidak dipagari protokol TLS ketat dan sertifikat kriptografi unik. Baca strategi proteksi perangkat operasional ini di panduan arsitektur IoT industri untuk koneksi sensor ke cloud secara aman.
Kelola sertifikat dan routing manual bikin lelah tim infrastruktur saat kontainer bertambah. Praktikkan langsung setup Traefik reverse proxy pada Docker dengan SSL otomatis Let’s Encrypt untuk otomatisasi penuh tanpa beban operasional. Konfigurasi selesai cepat via docker-compose.
Mengatur lalu lintas masuk via Traefik baru menyelesaikan setengah tantangan produksi, terutama saat ada kontainer yang butuh jalur keluar khusus tanpa mengganggu routing global host. Kesalahan konfigurasi gateway outbound berisiko memutus akses reverse proxy ke domain publik lain. Pelajari arsitektur isolasi lalu lintas ini pada studi kasus isolasi egress Cloudflare WARP untuk 9Router di balik Traefik.
3. Pipeline CI/CD: Gerbang Penjamin Mutu Otomatis
DevOps sejati bukan hanya tentang kecepatan deployment, melainkan tentang pengujian mutu secara otomatis sebelum kode menyentuh pengguna akhir. Pipa CI/CD (seperti GitHub Actions atau GitLab CI) bertindak sebagai penjaga gerbang yang tidak bisa disogok:
Tahap 1: Static Analysis & Linting: Memastikan seluruh baris kode mematuhi standar penulisan terbaik dan bebas dari kesalahan sintaksis fatal.
Tahap 2: Automated Unit & Integration Testing: Mengeksekusi rangkaian tes logika bisnis secara otomatis. Jika ada satu tes yang gagal, proses rilis otomatis dibatalkan seketika dan tim pengembang mendapat notifikasi error tanpa risiko merusak server produksi.
Tahap 3: Build & Push Container Image: Membangun citra container versi baru yang telah diverifikasi dan menyimpannya di registry container pribadi.
Tahap 4: Zero-Downtime Rolling Release: Mengarahkan traffic jaringan ke container baru secara mulus, mematikan container lama hanya setelah container baru dipastikan dalam status sehat (healthy state).
Infrastruktur deployment stabil modal awal tim teknis jalankan beban kerja lebih kompleks. Tanpa pipeline teruji, integrasi model prediktif hingga autonomous agent di level produksi rentan gagal akibat bottleneck arsitektur data. Pelajari transisi infrastruktur ini lewat blueprint implementasi AI korporat untuk petakan tingkat maturitas sistem enterprise Anda.
Otomasi pipeline CI/CD sering terhambat antrean revisi antarmuka akibat friksi translasi manual dari visual desainer ke kode produksi. Tim enterprise butuh validasi deterministik komponen sejak fase rancangan agar kode frontend siap integrasi tanpa pembengkakan sprint. Efisiensi ini dicapai lewat adopsi sistem desain generatif penekan biaya siklus produk digital enterprise untuk memangkas rework sebelum masuk tahap pengujian otomatis.
Otomasi kode backend via CI/CD kehilangan dampak jika rilis fitur tetap tersendat proses manual aset kreatif tim produk. Skalabilitas sejati tercapai saat perimeter infrastruktur privat diperluas mencakup integrasi AI design dan sistem perusahaan guna menjaga konsistensi deterministik serta kerahasiaan data internal. Penyelarasan alur kerja lintas divisi ini menutup celah gesekan operasional dari kode hingga antarmuka pengguna.
Kesimpulan
Transformasi menuju praktek DevOps modern membebaskan tim engineering korporat dari ketakutan rilis server, memungkinkan perusahaan berinovasi lebih cepat, merespons kebutuhan klien dengan tangkas, dan menjaga SLA ketersediaan sistem bisnis pada standar tertinggi.
Stabilitas server dan automasi rilis hanyalah separuh jalan dari ekosistem bisnis digital yang sehat. Fondasi teknologi tangguh harus dibarengi kemampuan menarik pengambil keputusan korporat lewat strategi digital marketing B2B berbasis data. Tanpa sinergi arsitektur sistem dan akuisisi prospek valid, infrastruktur modern hanya membebani biaya operasional.
FAQ (Pertanyaan yang Sering Diajukan)
Apakah perusahaan skala kecil membutuhkan arsitektur DevOps dan CI/CD?
Sangat membutuhkan. DevOps justru paling menguntungkan tim kecil karena mengotomatiskan tugas pemeliharaan server rutin yang membosankan, sehingga tim developer yang ramping dapat fokus 100% pada pengembangan fitur produk tanpa terdistraksi masalah operasional server.
Mengapa Docker lebih aman dibanding menjalankan aplikasi langsung di server?
Container membatasi hak akses aplikasi terhadap file sistem operasi host. Jika aplikasi Anda diserang celah keamanan, peretas hanya terkurung di dalam container tersebut dan tidak dapat mengakses database atau container lain di server yang sama.
Bagaimana cara menangani rollback jika versi baru ternyata memiliki bug tersembunyi?
Dengan sistem container berbasis tag versi, proses rollback hanya membutuhkan satu perintah untuk mengarahkan rute kembali ke tag citra container sebelumnya, mengembalikan sistem ke kondisi stabil dalam hitungan detik.
Referensi & Tautan Berguna
Docker Official Documentation: https://docs.docker.com/
Traefik Proxy Enterprise Documentation: https://doc.traefik.io/traefik/
GitHub Actions Documentation for CI/CD: https://docs.github.com/en/actions