Integrasi B2B bernilai tinggi sering runtuh bukan karena serangan siber canggih, melainkan kegagalan klien enterprise mengelola konkurensi request. Satu script migrasi data mitra tanpa batas konkurensi cukup untuk memicu cascading failure pada database backend core perbankan atau sistem logistik. Ketiadaan kontrol konsumsi kuota adaptif mengubah lonjakan trafik mitra legal menjadi ancaman ketersediaan sistem yang melumpuhkan seluruh ekosistem bisnis.
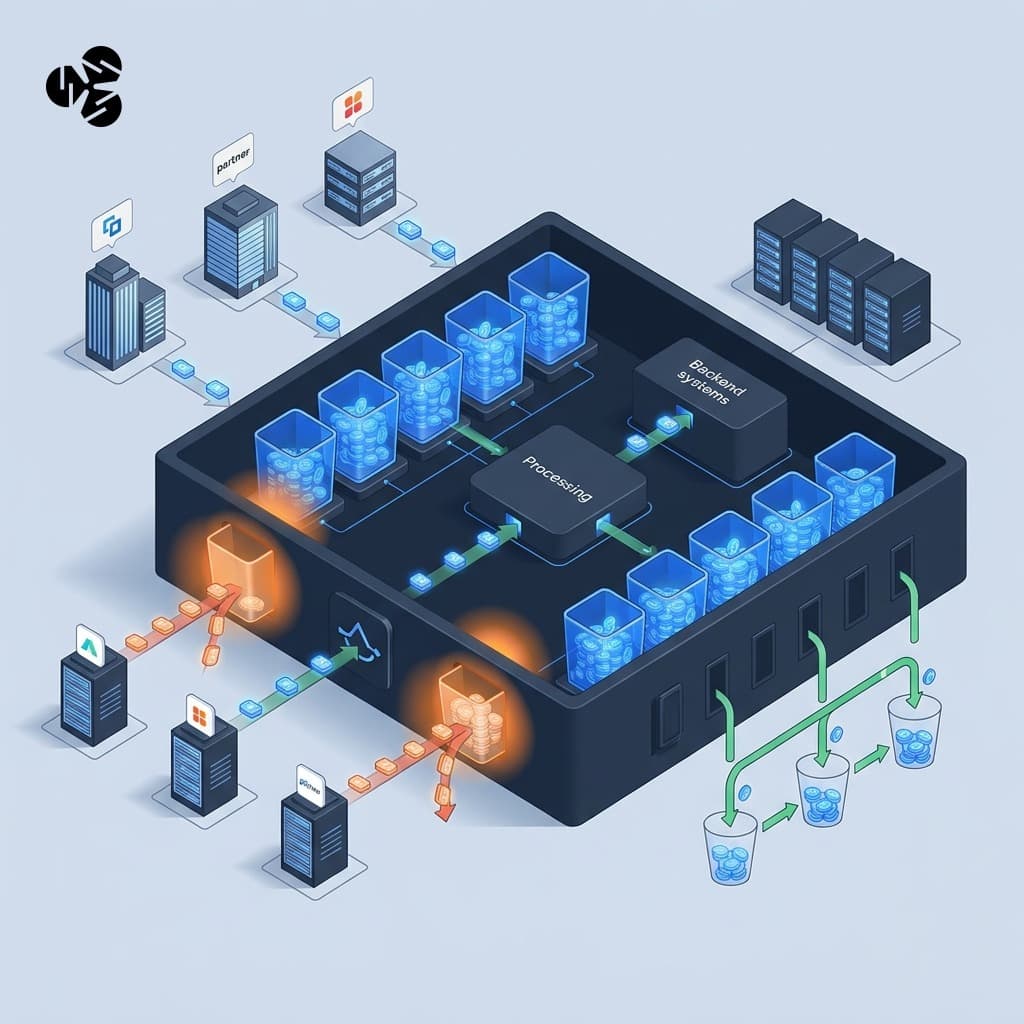
Mitigasi kegagalan ini membutuhkan arsitektur api gateway rate limiting berbasis algoritma token bucket terdistribusi. Mekanisme ini mengisolasi ledakan trafik sementara tanpa menolak transaksi valid, memisahkan kuota per tingkatan mitra, dan menjaga pemrosesan request tetap stabil melalui Redis terpusat. Keamanan API enterprise tercapai dengan menegakkan Service Level Agreement kuota secara deterministik tanpa menambah latensi backend sistem.
Pahami dekonstruksi matematis, arsitektur sinkronisasi state, dan parameter konfigurasi token bucket untuk ketahanan infrastruktur digital enterprise Anda berikut ini.
Daftar Isi
- Patologi Beban Integrasi B2B: Mengapa Algoritma Statis Gagal
- Mekanika Token Bucket: Menyeimbangkan Burst Tolerance dan Throughput
- Komparasi Pola Rate Limiting pada API Gateway Skala Enterprise
- Implementasi Teknis: State Management Terdistribusi Menggunakan Redis Lua
- Arsitektur Partisi Kuota Multi-Tier untuk Ekosistem B2B Enterprise
- Tanya Jawab Seputar Implementasi API Rate Limiting Enterprise (FAQ)
- Referensi & Tautan Berguna
Patologi Beban Integrasi B2B: Mengapa Algoritma Statis Gagal
Beban kerja integrasi B2B memiliki profil unik berupa transaksi bervolume tinggi dengan burst periodik terjadwal, seperti settlement akhir hari atau sinkronisasi inventaris massal. Kontrak integrasi bernilai jutaan dolar menuntut ketersediaan 99,99%, namun infrastruktur bersama rentan terhadap masalah noisy neighbor. Tanpa batas tegas, satu mitra yang mengalami bug infinite retry internal akan menyerap alokasi thread pool gateway, memicu timeout berantai bagi mitra premium lainnya.
Pendekatan klasik seperti Fixed Window Counter terbukti cacat dalam konteks keamanan api enterprise skala besar. Masalah boundary burst memungkinkan klien menembakkan 100% kuota pada detik terakhir jendela pertama dan 100% kuota lagi pada detik awal jendela kedua, memicu beban ganda 200% dalam selang waktu sangat sempit. Lonjakan instan ini melumpuhkan koneksi database pool backend sebelum counter sempat direset oleh gateway.
Algoritma Leaky Bucket mencoba mengatasi masalah lonjakan ini dengan meratakan aliran request menjadi konstan via antrean FIFO statis. Namun, pendekatan ini mematikan karakteristik burst valid yang sah dalam ekosistem B2B, seperti upload batch order terverifikasi. Transaksi valid tertahan dalam antrean latensi tinggi hingga gateway memicu HTTP 504 Gateway Timeout, yang berujung pada pelanggaran Service Level Objective (SLO).
Kegagalan rate limiting statis ini memicu kebutuhan implementasi token bucket b2b yang adaptif. Solusi enterprise menuntut arsitektur yang mengizinkan lonjakan trafik terkendali hingga kapasitas penampung maksimum, sembari memastikan konsumsi jangka panjang tetap sesuai batas kapasitas backend pemrosesan data.
Mekanika Token Bucket: Menyeimbangkan Burst Tolerance dan Throughput

Token bucket beroperasi dengan model komputasi sederhana namun matematis presisi: penampung berkapasitas tetap b diisi token baru secara kontinu dengan laju r token per detik. Setiap request yang masuk ke API gateway wajib mengonsumsi sejumlah k token (umumnya 1 token untuk query ringan, atau n token untuk endpoint agregasi berat). Jika token dalam penampung mencukupi, request diteruskan ke backend; jika kosong, request langsung diputus dengan kode status HTTP 429 Too Many Requests.
Kekuatan utama mekanisme ini terletak pada parameter fleksibilitas burst. Klien diizinkan memicu transmisi data secepat kemampuan jaringan lokal hingga batas kapasitas bucket b tercapai dalam waktu singkat. Setelah kapasitas penampung terkuras habis, throughput klien secara otomatis dipaksa turun mengikuti laju pengisian ulang konstan r, melindungi thread pool backend dari degradasi memori fatal.
Dalam ekosistem integrasi enterprise modern, strategi pembatasan beban ini berkorelasi langsung dengan pemilihan topologi sistem pemrosesan transaksi. Pelajari fondasi infrastruktur backend lebih lanjut dalam panduan arsitektural kami: Arsitektur Software Modern: Panduan Komprehensif Memilih Monolith, Modular, Headless, hingga Microservices untuk Skala Enterprise.
Formula penentuan kapasitas token bucket dirumuskan secara terukur: b = Burst Window Time × Target Peak RPS, sementara r = Sustained Safe RPS Backend. Melalui rasio ini, tim enterprise reliability engineering dapat menetapkan batas atas beban tanpa perlu menebak-nebak ambang batas toleransi CPU microservices backend.
Komparasi Pola Rate Limiting pada API Gateway Skala Enterprise

Setiap algoritma pembatasan trafik memiliki karakteristik trade-off komputasi, jejak memori, dan toleransi burst. Memilih algoritma yang salah pada level gateway akan mengakibatkan biaya infrastruktur membengkak atau pengalaman integrasi mitra yang buruk. Tabel berikut merangkum karakteristik teknis empat algoritma utama rate limiting:
| Algoritma | Toleransi Burst | Jejak Memori Engine | Karakteristik Latensi | Kesesuaian Integrasi B2B |
|---|---|---|---|---|
| Fixed Window Counter | Nol (Rentan Boundary Spike) | Sangat Rendah (O(1)) | < 1ms | Tidak Disarankan (Rentan Crash) |
| Sliding Window Log | Rendah | Sangat Tinggi (O(N requests)) | Tinggi pada Trafik Masif | Hanya untuk Endpoint Sensitif |
| Leaky Bucket | Nol (Paksa Aliran Konstan) | Rendah (O(Queue Size)) | Tinggi (Buffering Queue) | Antrean Asinkron (Webhook) |
| Token Bucket | Tinggi (Terkontrol Parameter b) | Sangat Rendah (O(1) state) | < 2ms (Atomik via In-Memory) | Optimal (Standar Industri B2B) |
Sliding Window Log menjamin ketepatan hitungan absolut per milidetik, tetapi menyimpan timestamp untuk jutaan request mitra B2B dalam cache Redis akan memicu lonjakan konsumsi RAM tak terkendali. Sebaliknya, token bucket hanya membutuhkan penyimpanan dua nilai sederhana: timestamp pembaruan terakhir dan sisa saldo token saat itu, menghasilkan kompleksitas ruang O(1) yang efisien.
Bagi platform perbankan atau e-commerce B2B berskala masif, efisiensi memori token bucket menghemat biaya kluster caching sekaligus meminimalkan overhead latensi gateway di bawah 2 milidetik per request, menjaga kepatuhan SLA gateway secara konsisten.
Implementasi Teknis: State Management Terdistribusi Menggunakan Redis Lua
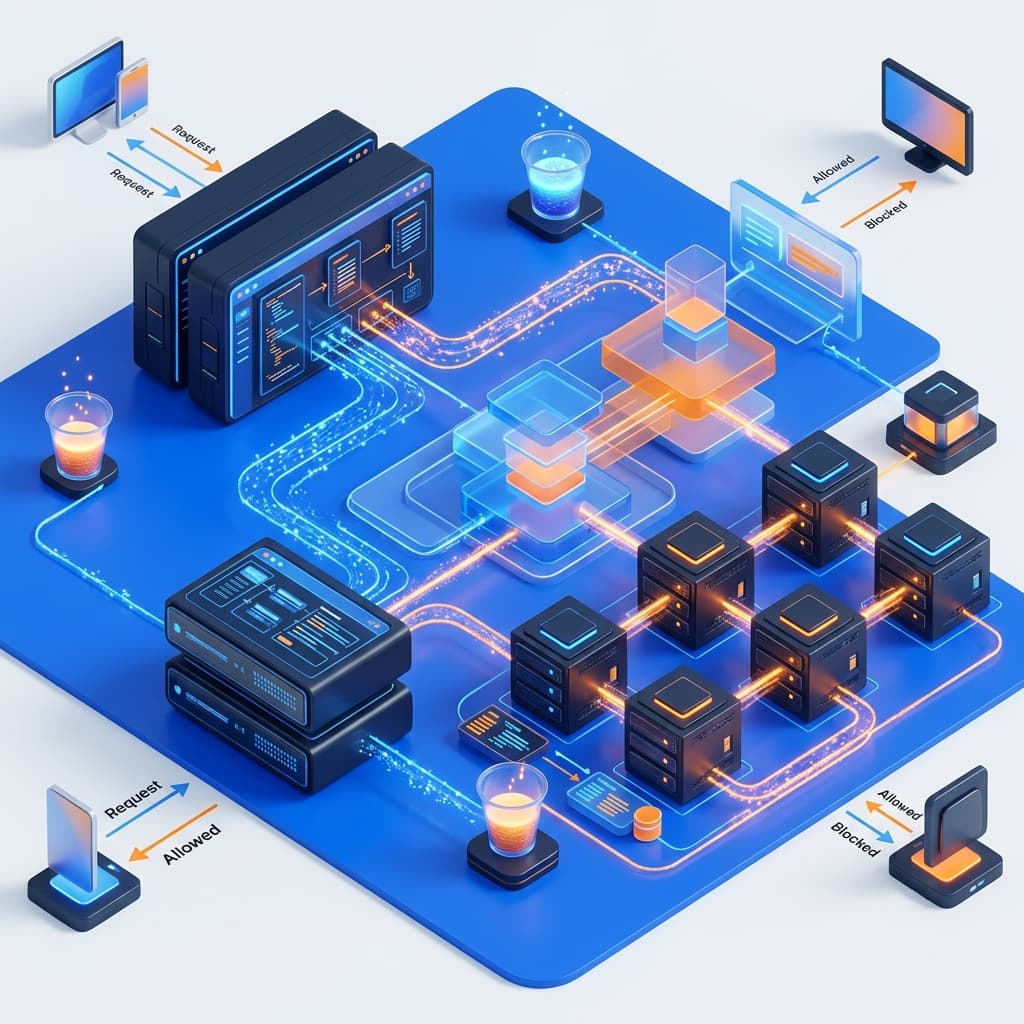
Tantangan terbesar api rate limiting b2b pada infrastruktur multi-node gateway adalah kondisi race condition. Jika node API Gateway 1 dan node API Gateway 2 memeriksa sisa saldo token mitra secara bersamaan melalui query get-and-set terpisah ke database Redis, token berlebih dapat terkonsumsi sebelum pembaruan state tercatat. Hal ini merusak integritas kuota kontrak B2B.
Solusi industri standar adalah mengeksekusi logika regenerasi dan konsumsi token bucket di sisi server Redis via Redis Lua Scripting. Skrip Lua dijalankan secara atomik dalam single thread Redis, mencegah eksekusi konkuren paralel mengutak-atik state token yang sama. Gateway tidak perlu mengimplementasikan background timer untuk pengisian token; regenerasi dihitung secara dinamis saat request tiba berdasarkan delta waktu kalkulasi.
Pendekatan lazy evaluation ini menghemat resource CPU secara drastis. Token dihitung via rumus: tokens = min(capacity, current_tokens + (current_time – last_updated_time) * refill_rate). Jika tokens >= requested, sistem memotong token dan mengembalikan status 1 (lolos); jika tidak, eksekusi mengembalikan sisa waktu tunggu menuju regenerasi berikutnya untuk header gateway.
Selain penolakan request lewat HTTP 429, respon gateway wajib dilengkapi header standar RFC: X-RateLimit-Limit (kapasitas penampung b), X-RateLimit-Remaining (sisa token), dan Retry-After (estimasi detik hingga token yang dibutuhkan terisi kembali). Transparansi header ini mencegah sistem automasi klien melakukan retry spam yang memperparah beban jaringan gateway.
Arsitektur Partisi Kuota Multi-Tier untuk Ekosistem B2B Enterprise
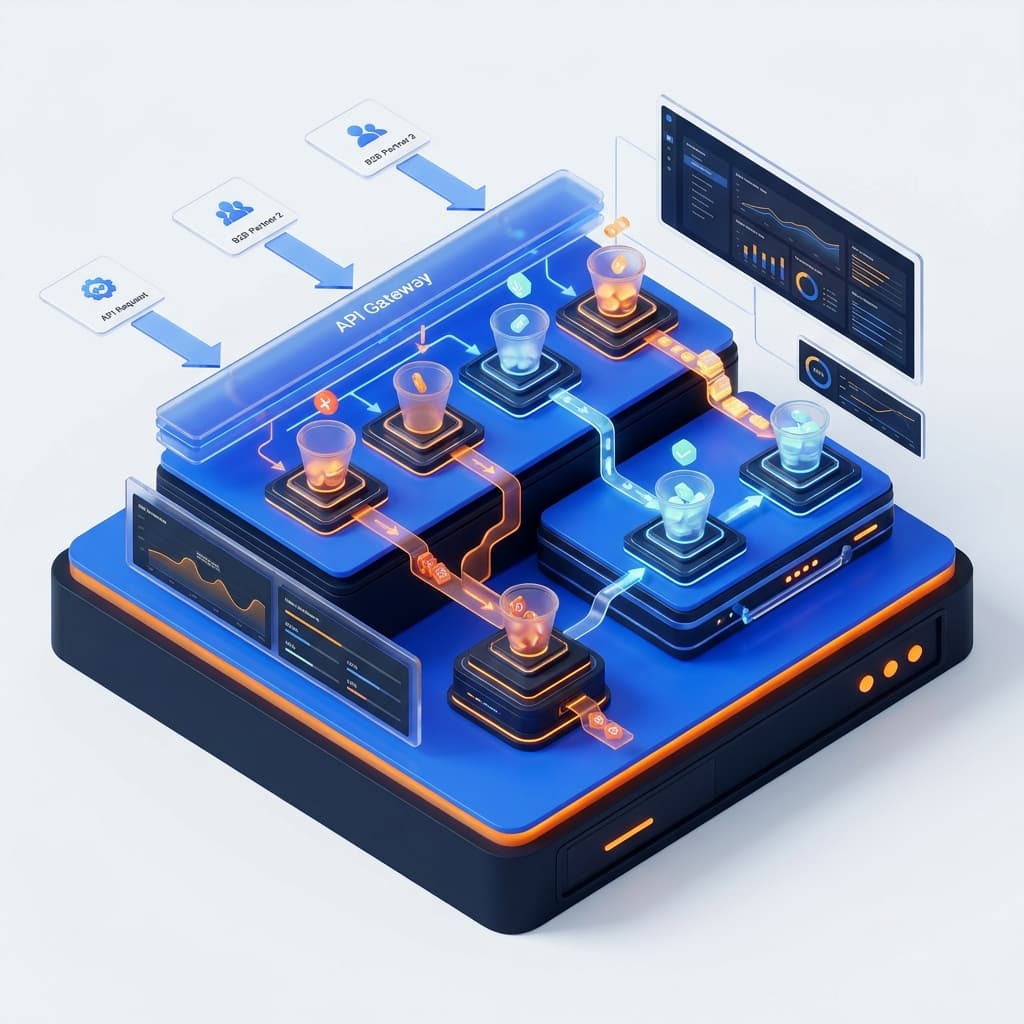
Dalam implementasi enterprise, identifikasi rate limiting dilarang bergantung pada alamat IP publik. Mitra korporat sering mengirim jutaan transaksi dari balik satu gateway proxy keluar perusahaan atau kluster NAT IP yang sama. API Gateway wajib mengidentifikasi klien secara kriptografis menggunakan kombinasi Client ID, Tenant Tier, dan Endpoint Weight yang tertanam dalam claim JWT (JSON Web Token) atau mTLS (Mutual TLS).
Skema pembagian bucket multi-dimensi memisahkan beban sistem ke dalam beberapa tingkatan penampungan token independen:
- Global System Bucket: Menjaga kapasitas absolut backend agregat seluruh platform agar terhindar dari pemadaman total akibat lonjakan beban bersamaan.
- Tenant Tier Bucket: Membedakan alokasi kuota berbayar (misal: Tier Platinum 2.000 RPS burst 5.000; Tier Basic 100 RPS burst 200).
- Resource-Cost Weight Bucket: Membebankan biaya token berbeda pada tiap endpoint; HTTP GET query ringan bernilai 1 token, sementara export laporan analitik mengonsumsi 50 token.
- Tenant-Endpoint Granular Bucket: Mengisolasi endpoint kritikal mitra agar kegagalan script sinkronisasi satu fungsi tidak melumpuhkan endpoint esensial lainnya.
Jika token bucket mitra habis, gateway enterprise modern tidak selalu langsung menolak request secara destruktif. Melalui integrasi message broker seperti Apache Kafka atau RabbitMQ, request berstatus non-idempotent dapat dialihkan ke asynchronous ingestion queue, memungkinkan backend memproses data di luar jam sibuk tanpa merusak SLA ketersediaan integrasi mitra.
Observabilitas telemetri rate limiting wajib dipancarkan secara real-time via Prometheus metrics (seperti counter rate_limit_exceeded_total dan histogram token_bucket_utilization_ratio) ke dashboard Grafana tim operasional. Visibilitas ini memungkinkan mitigasi proaktif sebelum eskalasi kendala SLA kontrak antar-perusahaan mencuat ke meja legal.
Tanya Jawab Seputar Implementasi API Rate Limiting Enterprise (FAQ)
Berikut adalah beberapa solusi kendala teknis spesifik yang lazim ditemukan tim arsitek saat menerapkan token bucket terdistribusi:
Bagaimana mencegah degradasi gateway jika kluster Redis cache rate limiter down?
Terapkan pola Fail-Open dengan circuit breaker internal (seperti Netflix Hystrix atau resilience4j). Jika Redis timeout lebih dari 10ms atau crash total, gateway wajib meloloskan request bypass rate limiter ke backend sembari menyalakan alarm prioritas tinggi, daripada memutus total seluruh transaksi bisnis mitra bernilai tinggi.
Apakah token bucket rentan terhadap thundering herd problem saat jam pergantian kuota?
Tidak. Token bucket mengisi saldo penampung secara halus dan kontinu setiap detik menggunakan perhitungan delta waktu matematis, bukan mereset kuota secara serentak pada batas jam seperti halnya algoritma Fixed Window Counter yang memicu lonjakan beban serempak.
Bagaimana cara menentukan rasio ideal antara capacity (b) dan refill rate (r)?
Gunakan formula empiris infrastruktur: tetapkan nilai refill rate r setara 70% dari kapasitas konkurensi throughput teruji backend target, lalu konfigurasikan burst capacity b sebesar 2 hingga 3 kali nilai r dengan durasi burst maksimum diizinkan berkisar antara 3 hingga 5 detik.
Referensi & Tautan Berguna
Rujukan resmi dan dokumentasi spesifikasi arsitektur rate limiting:
- RFC 6585 – Additional HTTP Status Codes: https://datatracker.ietf.org/doc/html/rfc6585
- Redis Documentation – Programmability & Lua Scripts: https://redis.io/docs/manual/programmability/
- Kong Gateway API Rate Limiting Architecture: https://docs.konghq.com/hub/kong-inc/rate-limiting/
- IETF Draft – RateLimit Header Fields for HTTP: https://datatracker.ietf.org/doc/draft-ietf-httpapi-ratelimit-headers/