
Tagihan cloud membengkak akibat biaya egress data object storage publik. Kebijakan kedaulatan data lokal seperti regulasi perlindungan data pribadi makin menekan enterprise untuk menahan berkas sensitif di dalam batas yurisdiksi fisik sendiri. Menyewa kapasitas S3 komersial skala petabyte bukan lagi opsi efisien saat volume transaksi data internal melonjak drastis.
Implementasi private cloud object storage berbasis MinIO multi-tenant on-premise menyelesaikan dua beban tersebut sekaligus. Arsitektur bare-metal terisolasi memangkas biaya transfer keluar hingga nol rupiah sembari menyediakan API S3 standar industri, performa I/O tinggi, dan pembagian tenant aman berbasis kebijakan Identity and Access Management (IAM).
Pelajari cetak biru teknis deployment MinIO multi-tenant tingkat enterprise melalui panduan taktis di bawah ini.
Daftar Isi
- Kalkulasi TCO: Public S3 vs On-Premise S3 Storage Enterprise
- Arsitektur Multi-Tenancy MinIO: Pola Isolasi Instance
- Langkah Setup MinIO Multi-Tenant Menggunakan Systemd
- Konfigurasi MinIO DevOps: IAM, Kebijakan Bucket, dan Enkripsi
- Checklist Operasional Produksi MinIO Bare-Metal
- Tanya Jawab Seputar MinIO Multi-Tenant On-Premise
- Referensi & Tautan Berguna
Kalkulasi TCO: Public S3 vs On-Premise S3 Storage Enterprise

Penyedia cloud publik mengenakan tarif berlapis mulai dari biaya penyimpanan data at-rest, panggilan API per seribu request, hingga biaya transfer data keluar jaringan (egress fee). Pada skala ratusan terabyte dengan intensitas baca-tulis tinggi untuk analitik internal, biaya egress kerap melampaui biaya sewa storage dasar itu sendiri.
Pola belanja modal (CapEx) untuk pengadaan server bare-metal dan drive NVMe enterprise menawarkan titik impas investasi (ROI) terukur dalam kurun waktu kurang dari dua belas bulan. Tim infrastruktur memegang kendali penuh atas bandwidth jaringan lokal 10GbE atau 25GbE tanpa ancaman lonjakan tagihan tak terduga di akhir siklus penagihan finansial.
Regulasi privasi data menuntut isolasi fisik terhadap data finansial, rekam medis, dan identitas nasabah perbankan. Private cloud object storage menghindarkan korporasi dari sanksi non-compliance hukum privasi data lokal tanpa mengorbankan kompatibilitas ekosistem aplikasi modern yang terbiasa menggunakan Amazon S3 SDK.
| Komponen Evaluasi | Public Cloud S3 Provider | MinIO On-Premise Enterprise |
|---|---|---|
| Biaya Data Egress | Tinggi (berbanding lurus volume traffic) | Nol (terbatas kapasitas switch LAN) |
| Kepatuhan Regulasi | Kompleks (dependensi data center region) | Penuh (kedaulatan data lokal on-prem) |
| Latensi Akses | 15ms – 60ms via Internet publik | Sub-milidetik via koneksi lokal 25GbE |
| Model Biaya | OpEx variabel tanpa batas atas pasti | CapEx perangkat keras terprediksi |
Arsitektur Multi-Tenancy MinIO: Pola Isolasi Instance

MinIO tidak mengadopsi model multi-tenant monolitik usang yang menyatukan semua entitas dalam satu proses pool memori bersama. Isolasi multi-tenant level enterprise dicapai melalui pemisahan proses server biner (MinIO instances) independen per departemen, proyek, atau boundary organisasi.
Setiap tenant berjalan dengan alokasi disk fisik atau logical volume terpisah, port servis tersendiri, serta proses sistem mandiri di level OS atau container runtime. Pola ini mencegah terjadinya kondisi noisy neighbor di mana beban kerja analitik salah satu tenant menghabiskan seluruh thread CPU pool storage utama.
Kerusakan sistem operasi berkas, kebocoran memori, atau kebutuhan eskalasi versi rilis pada tenant A tidak akan mengganggu stabilitas operasional tenant B. Pola arsitektur isolasi instans ini menjamin keamanan audit compliance perbankan serta keandalan layanan level industri.
Langkah Setup MinIO Multi-Tenant Menggunakan Systemd
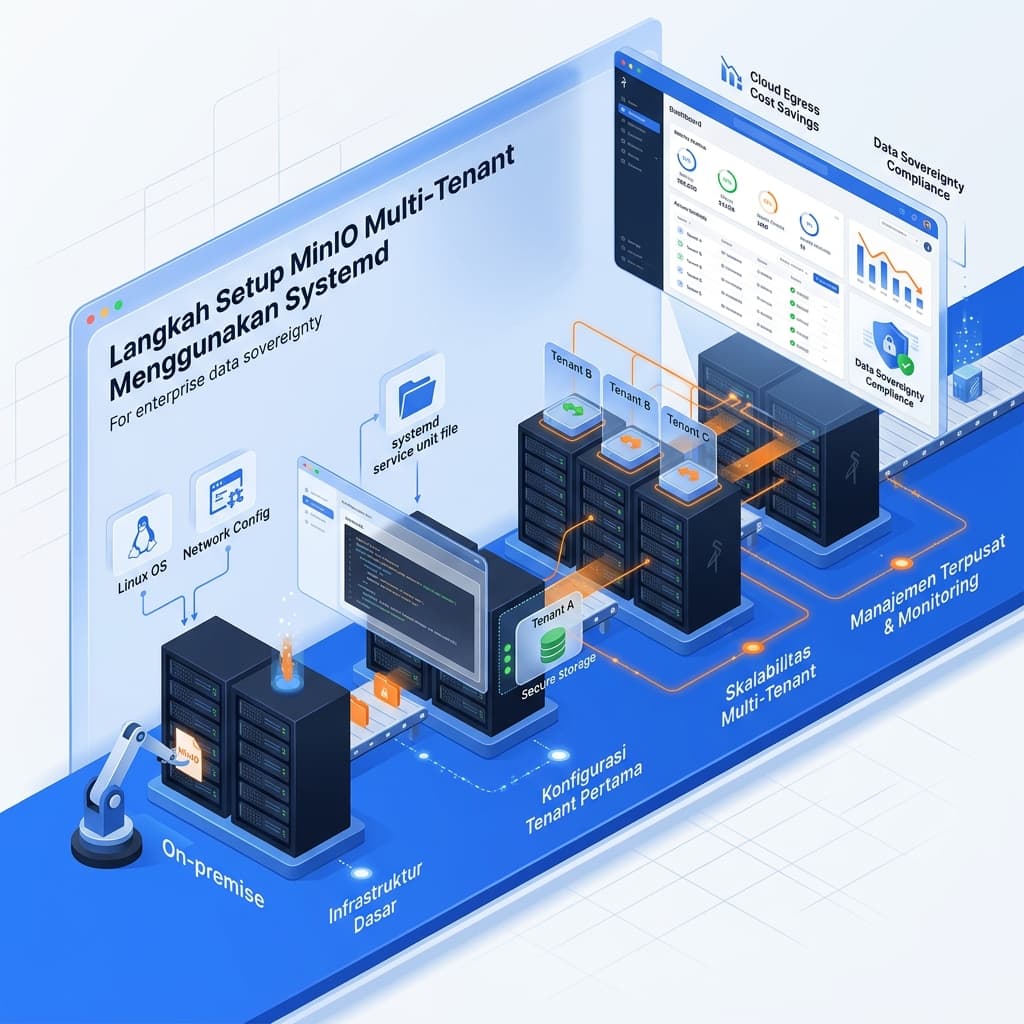
Persiapkan dua direktori penyimpanan fisik terpisah pada server Linux host. Dalam skenario ini, kita membuat instance untuk Tenant Finansial dan Tenant Log Analitik pada port berbeda.
Buat pengguna sistem non-root dan direktori data fisik yang terisolasi:
groupadd -r minio-user
useradd -M -r -g minio-user minio-user

mkdir -p /mnt/data-tenant-a /mnt/data-tenant-b
chown -R minio-user:minio-user /mnt/data-tenant-a /mnt/data-tenant-b
chmod 750 /mnt/data-tenant-a /mnt/data-tenant-b
Unduh binary resmi MinIO dan pasang ke path eksekusi biner Linux:
curl -O https://dl.min.io/server/minio/release/linux-amd64/minio
chmod +x minio
mv minio /usr/local/bin/
Konfigurasi variabel lingkungan untuk Tenant A pada path /etc/minio/tenant-a.env:
MINIO_VOLUMES="/mnt/data-tenant-a"
MINIO_OPTS="--address :9001 --console-address :9091"
MINIO_ROOT_USER="tenant_a_admin"
MINIO_ROOT_PASSWORD="S3cur3P@ssw0rdTenantA!"
MINIO_SERVER_URL="https://tenant-a.internal.lan:9001"
Konfigurasi variabel lingkungan untuk Tenant B pada path /etc/minio/tenant-b.env:
MINIO_VOLUMES="/mnt/data-tenant-b"
MINIO_OPTS="--address :9002 --console-address :9092"
MINIO_ROOT_USER="tenant_b_admin"
MINIO_ROOT_PASSWORD="S3cur3P@ssw0rdTenantB!"
MINIO_SERVER_URL="https://tenant-b.internal.lan:9002"
Buat template unit systemd fleksibel di /etc/systemd/system/minio@.service:
[Unit]
Description=MinIO Instance %I
Documentation=https://docs.min.io
Wants=network-online.target
After=network-online.target

[Service]
User=minio-user
Group=minio-user
EnvironmentFile=-/etc/minio/%i.env
ExecStart=/usr/local/bin/minio server $MINIO_OPTS $MINIO_VOLUMES
Restart=always
LimitNOFILE=65536
TasksMax=infinity
TimeoutStopSec=30

[Install]
WantedBy=multi-user.target
Aktifkan dan jalankan kedua unit instans tenant tersebut:
systemctl daemon-reload
systemctl enable --now minio@tenant-a
systemctl enable --now minio@tenant-b
Integrasi storage lokal ini merupakan bagian tak terpisahkan dari tata kelola infrastruktur server mandiri yang komprehensif. Pembaca dapat mengkaji lebih jauh panduan fondasi orkestrasi, sistem operasi, dan pipeline otomatisasi dalam artikel Panduan Lengkap DevOps & Deployment Modern: Mengelola Server, Container, SSL, dan CI/CD dari Nol guna memastikan konfigurasi jaringan internal tetap terkelola rapi.
Konfigurasi MinIO DevOps: IAM, Kebijakan Bucket, dan Enkripsi
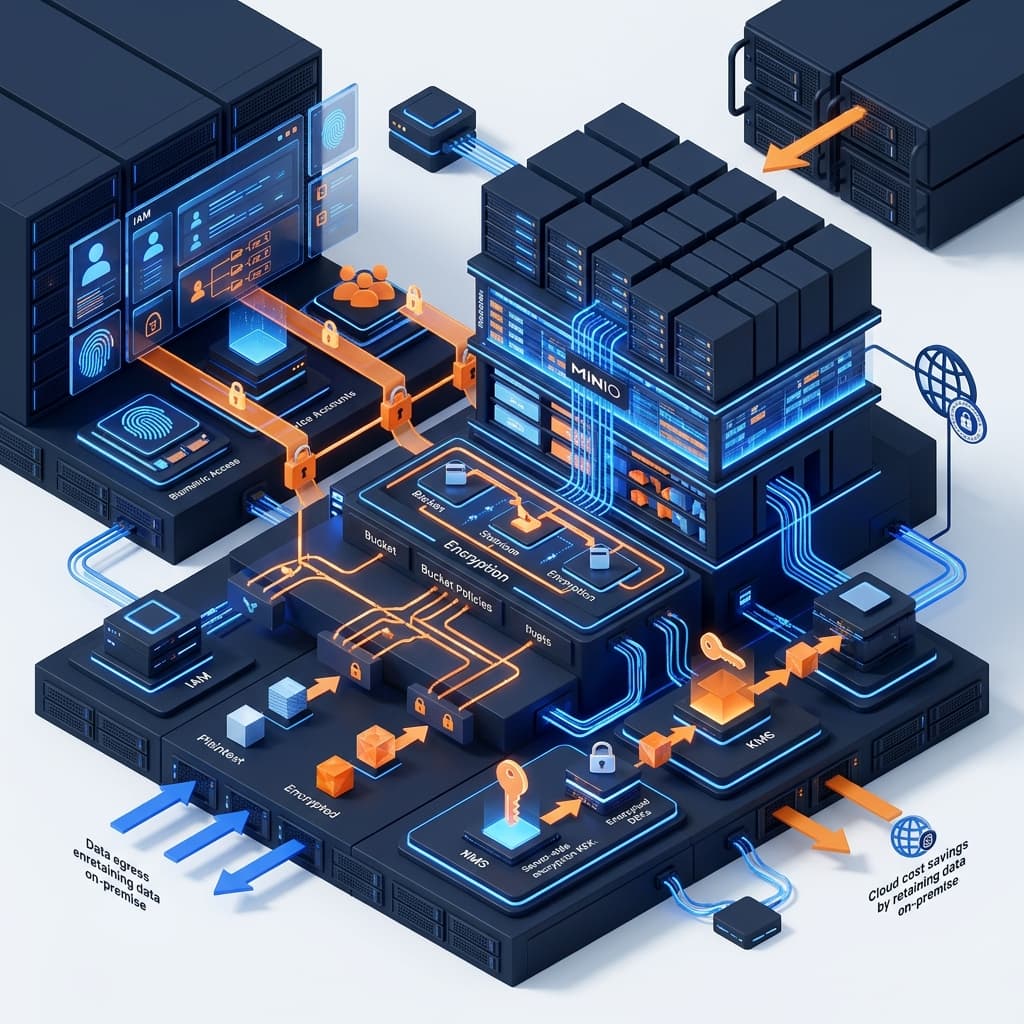
Setelah daemon berjalan, seluruh operasi administrasi tenant harus dikelola menggunakan MinIO Client (mc). Tahap ini menerapkan segregasi hak akses, enkripsi at-rest, serta lifecycle rule untuk mencegah akses liar lintas departemen.
Daftarkan alias untuk Tenant A ke dalam MinIO Client:
mc alias set tenant-a http://127.0.0.1:9001 tenant_a_admin S3cur3P@ssw0rdTenantA!Buat bucket dan tetapkan kebijakan baca-tulis terbatas untuk user aplikasi backend:
mc mb tenant-a/finance-records
mc admin user add tenant-a fin_service AppKeySecretFin123!

mc admin policy create tenant-a readwrite-finance <<EOF
{
  "Version": "2012-10-17",
  "Statement": [
    {
      "Effect": "Allow",
      "Action": ["s3:*"],
      "Resource": ["arn:aws:s3:::finance-records/*"]
    }
  ]
}
EOF

mc admin policy attach tenant-a readwrite-finance --user fin_service
Terapkan enkripsi otomatis Server-Side Encryption (SSE-S3) pada bucket target agar seluruh data tersimpan dalam bentuk terenkripsi pada storage block lokal:
mc encrypt set sse-s3 tenant-a/finance-recordsChecklist Operasional Produksi MinIO Bare-Metal

- Optimasi File Descriptor: Pastikan nilai limit file descriptor OS dinaikkan minimal 65.536 handles via sysctl dan systemd limits untuk mencegah crash IO socket.
- Gunakan Direct Drive Mapping: Hindari penggunaan layer software RAID atau LVM tebal. MinIO berjalan paling optimal menggunakan model Erasure Coding native langsung pada drive mount point ext4/XFS murni.
- Terminasi SSL/TLS di Reverse Proxy: Pasang Nginx atau HAProxy di depan port instance untuk mengelola TLS termination, HTTP/2 multiplexing, dan load balancing rute multi-tenant.
- Automasi Backup Metadata: Lakukan backup terjadwal berkas konfigurasi IAM serta sync bucket berkala ke secondary site offsite via perintah mc mirror.
Tanya Jawab Seputar MinIO Multi-Tenant On-Premise
Mengapa memilih deployment via Systemd dibanding Kubernetes Operator untuk multi-tenant?
Deployment systemd bare-metal menawarkan overhead virtualisasi nol dan performa direct disk I/O maksimal, sangat ideal untuk enterprise dengan tim operasional kecil yang menginginkan stabilitas tanpa kompleksitas layer orkestrasi Kubernetes.
Apakah MinIO mendukung integrasi Single Sign-On (SSO) Enterprise?
Ya. MinIO mendukung integrasi protokol Active Directory/LDAP dan Identity Provider OpenID Connect (OIDC) seperti Keycloak atau Okta untuk sinkronisasi akun user dan mapping grup secara otomatis.
Bagaimana MinIO menangani kerusakan disk pada infrastruktur lokal?
MinIO menggunakan teknologi Erasure Coding (EC) berbasis Reed-Solomon Code. Data dan blok paritas disebar ke seluruh disk drive. Sistem tetap berjalan tanpa downtime dan tanpa kehilangan data meski hingga separuh drive mengalami kerusakan fisik simultan.
Referensi & Tautan Berguna
- Dokumentasi Resmi MinIO Enterprise: https://min.io/docs/minio/linux/index.html
- Panduan MinIO Client CLI: https://min.io/docs/minio/linux/reference/minio-mc.html
- Spesifikasi Standar Amazon S3 API Compatibility: https://docs.aws.amazon.com/AmazonS3/latest/API/Welcome.html