Eksekusi perintah docker compose down && docker compose up -d pada server produksi memicu pemutusan koneksi TCP aktif dan menghasilkan galat 502 Bad Gateway kepada pengguna. Insiden downtime sekian detik hingga beberapa menit mendegradasi metrik keandalan sistem enterprise, merusak reputasi platform transaksi finansial, dan melanggar kesepakatan tingkat layanan (SLA). Praktik mematikan kontainer lama sebelum kontainer baru siap menerima beban kerja merupakan anti-pattern operasional yang harus dieliminasi dari alur rilis modern.
Metode zero downtime deployment memecahkan problem latensi transisi ini melalui orkestrasinya bersama Traefik reverse proxy bermekanisme service discovery dinamis dan health check aktif. Kontainer rilis versi baru dijalankan secara paralel berdampingan dengan kontainer versi lama, lalu Traefik secara otomatis mengalihkan aliran traffic HTTP/HTTPS hanya setelah probe kesehatan aplikasi mengembalikan kode status 200 OK. Pendekatan rolling update berbasis label Docker ini menjamin kesinambungan sesi tanpa interupsi, mengotomatisasi isolasi traffic cacat, dan meniadakan kebutuhan reload manual pada konfigurasi proxy.
Simak blueprint arsitektur, konfigurasi deklaratif, serta naskah otomatisasi bash berikut untuk mengeksekusi deployment tanpa celah downtime di infrastruktur berbasis Docker Compose.
Daftar Isi
- Kelemahan Mekanisme Restart Docker dan Solusi Arsitektur Traefik
- Fondasi Topologi Jaringan dan Reverse Proxy Traefik Produksi
- Konfigurasi Service Deklaratif dan Mekanisme Health Check
- Otomatisasi Skrip Deployment Blue-Green Menggunakan Docker Compose
- Komparasi Strategi Deployment Infrastruktur Kontainer
- Checklist Operasional Validasi dan Verifikasi Produksi
- Pertanyaan yang Sering Diajukan (FAQ)
- Referensi & Tautan Berguna
Kelemahan Mekanisme Restart Docker dan Solusi Arsitektur Traefik
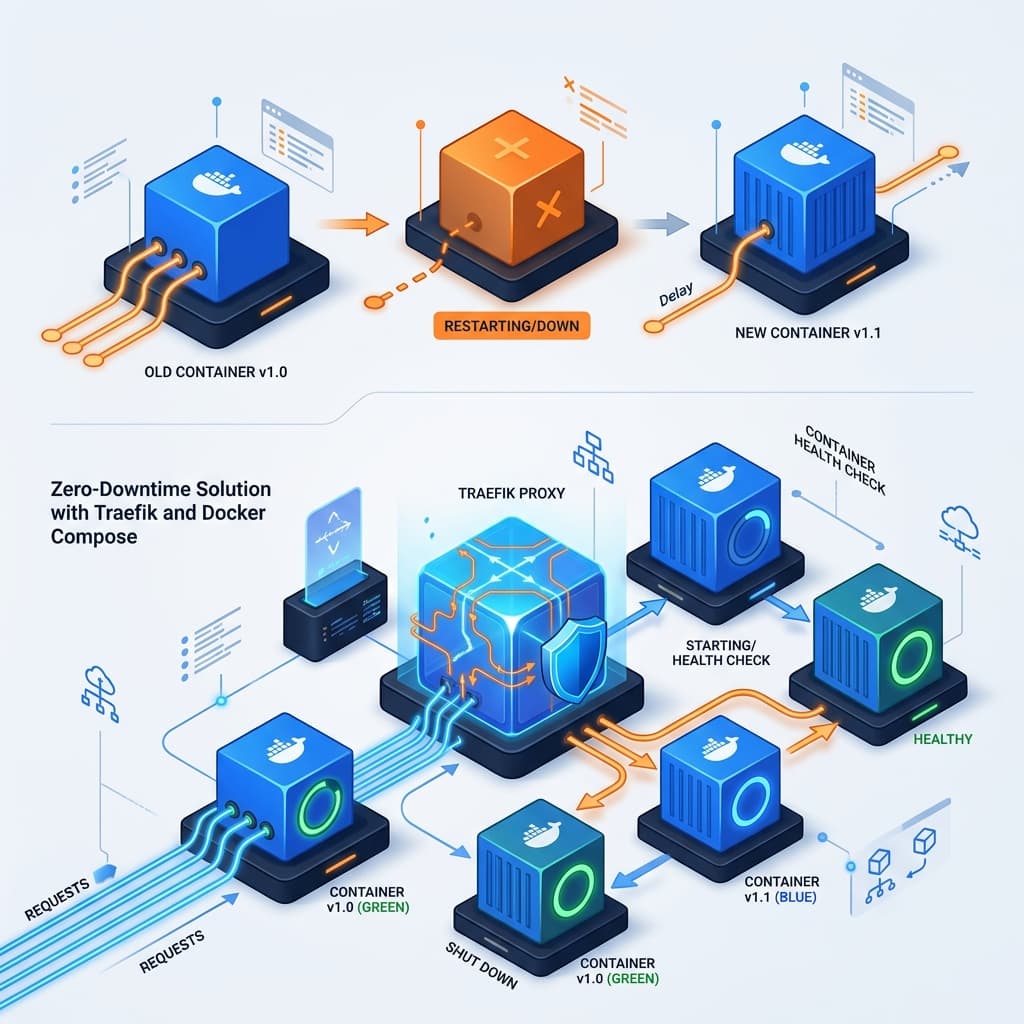
Saat daemon Docker menerima instruksi pembaruan citra kontainer tunggal, prosesor mengirim sinyal SIGTERM ke proses utama di dalam kontainer lalu memutus port forwarding host secara instan. Jika aplikasi memerlukan waktu booting beberapa detik untuk menginisialisasi koneksi database relasional, membaca environment variables, atau memuat model cache ke memory, seluruh request HTTP yang masuk dalam rentang waktu tersebut akan ditolak oleh kernel host. Situasi ini menghasilkan lonjakan metrik error rate 5xx yang dapat memicu alarm pemantauan sistem produksi.
Reverse proxy tradisional seperti NGINX native memerlukan intervensi reload konfigurasi manual atau sinyal SIGHUP setiap kali port atau IP kontainer berubah. Ketergantungan pada parsing file teks statis ini rawan human error dan lambat beradaptasi dengan siklus rilis otomatis di pipeline CI/CD. Tanpa lapisan abstraksi dinamis, operator sistem terpaksa menulis skrip kompleks untuk memeriksa alokasi port host secara berkala guna menghindari tubrukan binding jaringan.
Traefik mengatasi friksi ini dengan membaca langsung stream event dari Docker socket API (/var/run/docker.sock). Ketika kontainer baru terdeteksi dengan status sehat, Traefik mendaftarkannya ke dalam load balancer pool secara atomic tanpa restart engine proxy. Mekanisme ini memisahkan siklus hidup aplikasi dari siklus hidup router ingress, memberikan fondasi kuat bagi kestabilan operasional sistem enterprise.
Materi arsitektural ini merupakan komponen integral dari bahasan komprehensif dalam Panduan Lengkap DevOps & Deployment Modern: Mengelola Server, Container, SSL, dan CI/CD dari Nol untuk membangun stack server tangguh tanpa overhead lisensi proprietary.
Fondasi Topologi Jaringan dan Reverse Proxy Traefik Produksi
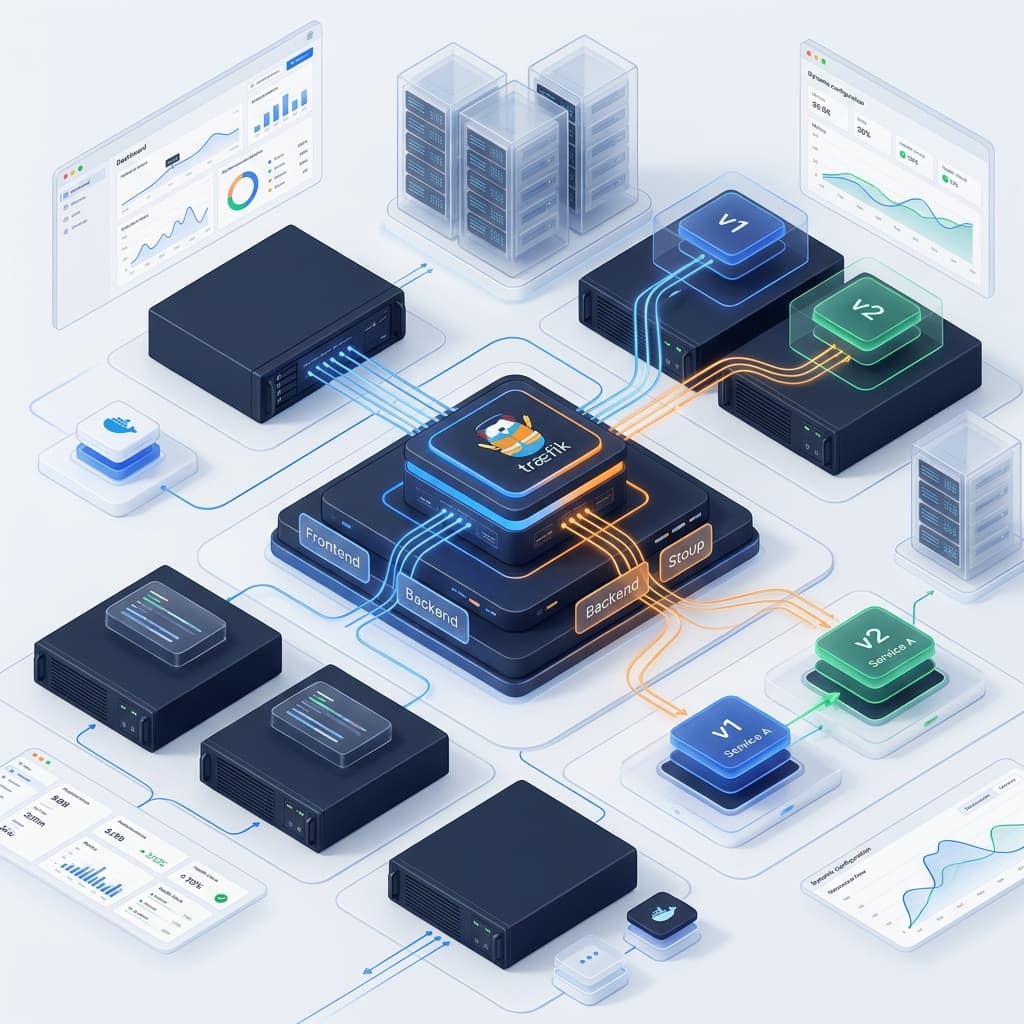
Desain jaringan Docker yang aman untuk skala produksi mewajibkan pemisahan tegas antara perimeter ingress dan jaringan internal backend. Traefik ditempatkan pada overlay atau bridge network eksternal bernama traefik-public yang mengekspos port 80 dan 443 ke internet. Seluruh kontainer aplikasi bisnis berkomunikasi melalui jaringan privat terisolasi, sehingga database dan cache memori internal tidak pernah dapat diakses langsung oleh publik.
Implementasi keamanan mewajibkan socket Docker diamankan agar tidak dieksploitasi oleh aktor jahat sebagai eskalasi hak akses root. Gunakan socket proxy read-only atau batasi izin file docker.sock menggunakan hak akses terkontrol. File konfigurasi statis Traefik didefinisikan lewat traefik.yml untuk mengatur entrypoints, dashboard administrasi, sertifikat TLS otomatis via Let’s Encrypt, dan provider Docker.
Berikut adalah konfigurasi docker-compose.traefik.yml untuk menjalankan Traefik reverse proxy pada server produksi:
services:
  traefik:
    image: traefik:v3.1
    container_name: traefik-core
    restart: always
    command:
      - "--api.dashboard=true"
      - "--providers.docker=true"
      - "--providers.docker.exposedbydefault=false"
      - "--providers.docker.network=traefik-public"
      - "--entrypoints.web.address=:80"
      - "--entrypoints.websecure.address=:443"
      - "--certificatesresolvers.le.acme.email=admin@sayoti.com"
      - "--certificatesresolvers.le.acme.storage=/letsencrypt/acme.json"
      - "--certificatesresolvers.le.acme.tlschallenge=true"
    ports:
      - "80:80"
      - "443:443"
    volumes:
      - "/var/run/docker.sock:/var/run/docker.sock:ro"
      - "./letsencrypt:/letsencrypt"
    networks:
      - traefik-public

networks:
  traefik-public:
    external: true
Sebelum mengaktifkan servis di atas, buat docker network eksternal secara mandiri pada terminal server menggunakan perintah docker network create traefik-public. Pastikan direktori volume ./letsencrypt memiliki izin akses ketat (chmod 600) untuk menjaga kerahasiaan kunci privat sertifikat SSL.
Konfigurasi Service Deklaratif dan Mekanisme Health Check
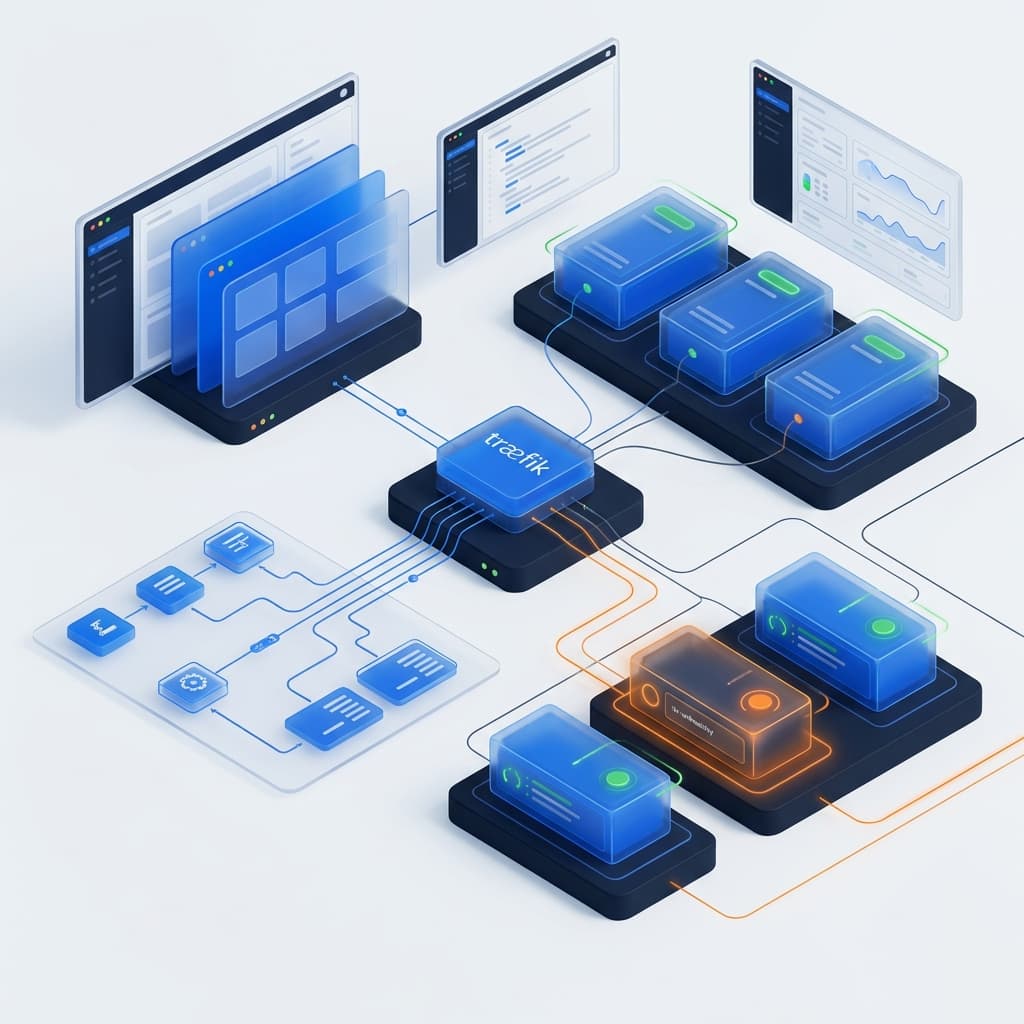
Inti keberhasilan zero downtime deployment terletak pada konfigurasi health check yang akurat. Traefik tidak boleh mengarahkan trafik web ke kontainer sebelum proses runtime internal benar-benar siap melayani I/O. Jika instruksi health check absen, Traefik berasumsi kontainer langsung operasional begitu status prosesnya berstatus running, yang kerap memicu error timeout pada pengguna awal pasca deploy.
Spesifikasi label Docker digunakan untuk mengontrol routing Traefik secara granular. Pengaturan mencakup penetapan nama router, aturan domain (Host rule), penentuan service backend port, serta interval pengecekan health check HTTP. Seluruh parameter ini dideklarasikan langsung pada level service di dalam docker-compose.app.yml.
Di bawah ini merupakan implementasi deklaratif service aplikasi berbasis Node.js/Go dengan konfigurasi Traefik health check:
services:
  web-app:
    image: ${APP_IMAGE_TAG}
    restart: unless-stopped
    healthcheck:
      test: ["CMD", "curl", "-f", "http://localhost:3000/health"]
      interval: 5s
      timeout: 3s
      retries: 3
      start_period: 10s
    networks:
      - traefik-public
    labels:
      - "traefik.enable=true"
      - "traefik.http.routers.app.rule=Host(`app.sayoti.com`)"
      - "traefik.http.routers.app.entrypoints=websecure"
      - "traefik.http.routers.app.tls.certresolver=le"
      - "traefik.http.services.app.loadbalancer.server.port=3000"
      - "traefik.http.services.app.loadbalancer.healthcheck.path=/health"
      - "traefik.http.services.app.loadbalancer.healthcheck.interval=3s"
      - "traefik.http.services.app.loadbalancer.healthcheck.timeout=2s"

networks:
  traefik-public:
    external: true
Pastikan endpoint aplikasi /health melakukan verifikasi mendasar, seperti keterhubungan terhadap database utama dan status cache server. Bila endpoint mengembalikan status HTTP selain 200–399, Traefik otomatis memblokir perutean traffic ke instance kontainer tersebut demi mencegah eskalasi kegagalan sistem.
Otomatisasi Skrip Deployment Blue-Green Menggunakan Docker Compose
Docker Compose murni tidak memiliki fitur bawaan rolling-update seamless seperti halnya Docker Swarm atau Kubernetes Deployment Controller. Namun, perilaku tersebut dapat direplikasi secara presisi di level mesin tunggal via skrip bash automasi cerdas yang memanfaatkan fitur scaling kontainer Docker Compose.
Metodologi yang dieksekusi adalah meningkatkan jumlah kontainer aktif menjadi dua unit (--scale web-app=2), memvalidasi kesiapan instance baru lewat status Docker health status, lalu menghentikan dan membersihkan instance lama. Dengan cara ini, Traefik selalu mempertahankan minimal satu kontainer sehat di dalam load balancing pool-nya setiap saat tanpa pernah terjadi kekosongan upstream.
Berikut skrip produksi deploy.sh untuk mengeksekusi transisi kontainer tanpa downtime:
#!/usr/bin/env bash
set -euo pipefail

APP_SERVICE_NAME="web-app"
COMPOSE_FILE="docker-compose.app.yml"

echo "Mengunduh citra kontainer versi terbaru..."
docker compose -f "$COMPOSE_FILE" pull "$APP_SERVICE_NAME"

echo "Melakukan scale up kontainer aplikasi (N+1)..."
docker compose -f "$COMPOSE_FILE" up -d --no-deps --scale "$APP_SERVICE_NAME=2" "$APP_SERVICE_NAME"

echo "Menunggu Traefik mendeteksi kontainer baru sehat..."
sleep 15

echo "Menghapus kontainer versi lawas..."
OLD_CONTAINER=$(docker ps -f "name=${APP_SERVICE_NAME}" --format "{{.ID}} {{.CreatedAt}}" | sort -k2 -r | tail -n 1 | awk '{print $1}')

if [ -n "$OLD_CONTAINER" ]; then
  docker stop "$OLD_CONTAINER"
  docker rm "$OLD_CONTAINER"
fi

echo "Normalisasi scale kembali ke 1 instance..."
docker compose -f "$COMPOSE_FILE" up -d --no-deps --scale "$APP_SERVICE_NAME=1" "$APP_SERVICE_NAME"

echo "Deployment sukses tanpa interupsi trafik!"
Skrip ini mengandalkan exit status non-zero (set -e) agar proses langsung berhenti jika fase penarikan citra atau inisialisasi awal mengalami crash. Hal ini melindungi server dari terminasi kontainer lama ketika kontainer baru berada dalam kondisi cacat konfigurasi.
Komparasi Strategi Deployment Infrastruktur Kontainer
Memilih pola orkestrasi aplikasi produksi menuntut kalkulasi trade-off antara kompleksitas operasional, konsumsi sumber daya komputasi, dan tingkat toleransi downtime. Tidak semua skenario enterprise memerlukan overhead manajemen dari platform orkestrator masif.
Tabel berikut membandingkan karakteristik metodologi rilis aplikasi kontainer guna memberikan landasan pengambilan keputusan teknis yang objektif bagi tim engineering:
| Kriteria Evaluasi | Docker Restart Biasa | Traefik + Docker Compose | Kubernetes Cluster |
|---|---|---|---|
| Downtime Rilis | 5 – 60 Detik | 0 Detik (Zero-Downtime) | 0 Detik (Zero-Downtime) |
| Overhead RAM/CPU | Sangat Rendah | Rendah (~50-100MB RAM) | Sangat Tinggi (Multi-Node) |
| Kurva Belajar Tim | Mudah / Dasar | Menengah | Sangat Curam |
| Kecepatan Deployment | Cepat tapi Rusak | Sangat Cepat & Aman | Tergantung Kesiapan Pod |
| Konfigurasi Dynamic Routing | Manual / Static File | Otomatis via Label Docker | Ingress Controller / CRD |
Berdasarkan data komparasi di atas, integrasi Traefik bersama Docker Compose menawarkan titik optimal bagi organisasi yang memerlukan keandalan ketersediaan tinggi tanpa kompleksitas komputasi yang berlebihan.
Checklist Operasional Validasi dan Verifikasi Produksi
Sebelum melepaskan pipeline eksekusi deploy ke lingkungan live, serangkaian validasi verifikasi wajib dipenuhi guna memastikan sistem penanganan beban bekerja sesuai spesifikasi.
- Verifikasi Ekspor Port Internal: Pastikan Dockerfile aplikasi menggunakan instruksi
EXPOSEpada port yang sesuai dan labelserver.portdi Traefik merujuk ke port privat aplikasi, bukan port host mesin. - Pengujian Ketahanan Load Test: Jalankan tool benching HTTP (seperti
k6atauwrk) selama proses eksekusideploy.shuntuk memvalidasi zero connection drop dan error rate 0.00%. - Konfigurasi Graceful Shutdown: Pastikan kode program backend menangkap sinyal
SIGTERMdan menunggu penuntasan koneksi database aktif selama 5 hingga 10 detik sebelum proses exit. - Proteksi Socket Docker: Isolasi network daemon Docker dari kontainer publik lainnya demi menjamin kepatuhan standar keamanan sistem.
Pertanyaan yang Sering Diajukan (FAQ)
Apakah port kontainer baru tidak akan bertabrakan dengan kontainer lama saat scaling?
Tidak. Dalam arsitektur Traefik, Anda tidak boleh memetakan port kontainer ke port host secara statis (seperti `ports: – 3000:3000`). Traefik berkomunikasi langsung ke IP internal kontainer melalui bridge network Docker yang sama. Setiap kontainer baru mendapatkan IP privat independen, sehingga ribuan kontainer dapat membuka port internal yang sama tanpa konflik port di level host.
Bagaimana cara mengelola migrasi database skema saat zero downtime deployment berlangsung?
Migrasi skema database harus menerapkan prinsip Expand and Contract. Tahap pertama hanya menambah kolom/tabel baru tanpa menghapus kolom lama (non-breaking change). Tahap kedua jalankan deployment kontainer baru. Tahap ketiga, bersihkan kolom lama setelah kontainer versi baru beroperasi penuh. Jangan pernah mengeksekusi migrasi destruktif bersamaan dengan proses rilis kontainer.
Berapa alokasi resource overhead yang dibutuhkan Traefik di VPS produksi?
Traefik dibangun menggunakan bahasa pemrograman Go yang dikompilasi secara native ke biner mesin. Konsumsi memorinya sangat hemat, umumnya hanya berkisar antara 30MB hingga 100MB RAM dalam beban kerja sedang hingga tinggi, dengan penggunaan CPU mendekati 0% saat idle, menjadikannya opsi reverse proxy paling hemat daya untuk arsitektur berbasis cloud VPS mandiri.
Referensi & Tautan Berguna
- Dokumentasi Resmi Traefik Provider Docker: https://doc.traefik.io/traefik/providers/docker/
- Spesifikasi Resmi Docker Compose File: https://docs.docker.com/compose/compose-file/
- Best Practice Docker Enterprise Health Checks: https://docs.docker.com/engine/reference/builder/#healthcheck